מייל עסקי הוא כתובת דואר אלקטרוני על הדומיין של העסק — למשל office@your-business.co.il — במקום כתובת בחשבון חינמי. הוא נראה מקצועי יותר, שייך לעסק ולא לעובד מסוים, ומאפשר להגדיר אימות דואר (SPF, DKIM ו-DMARC) שעוזר למיילים שלכם להגיע לתיבה הראשית ולא לספאם. מאז 2024, ספקי דואר גדולים מחמירים את דרישות האימות — ובלי הגדרות נכונות, גם מיילים לגיטימיים לגמרי עלולים להיחסם.
למה לא פשוט כתובת חינמית
- אמון: מייל מהדומיין של העסק מזוהה מיד עם העסק. כתובת חינמית נראית פחות מקצועית, וקל יותר להתחזות אליה.
- בעלות: כשעובד עוזב, תיבת הדואר והכתובת נשארות בעסק.
- שליטה: אפשר ליצור כתובות לפי תפקיד (מכירות, תמיכה, חשבונות) ולהפנות אותן לפי הצורך.
- אימות: רק על דומיין שלכם אפשר להגדיר SPF, DKIM ו-DMARC — ולשפר את סיכויי המסירה.
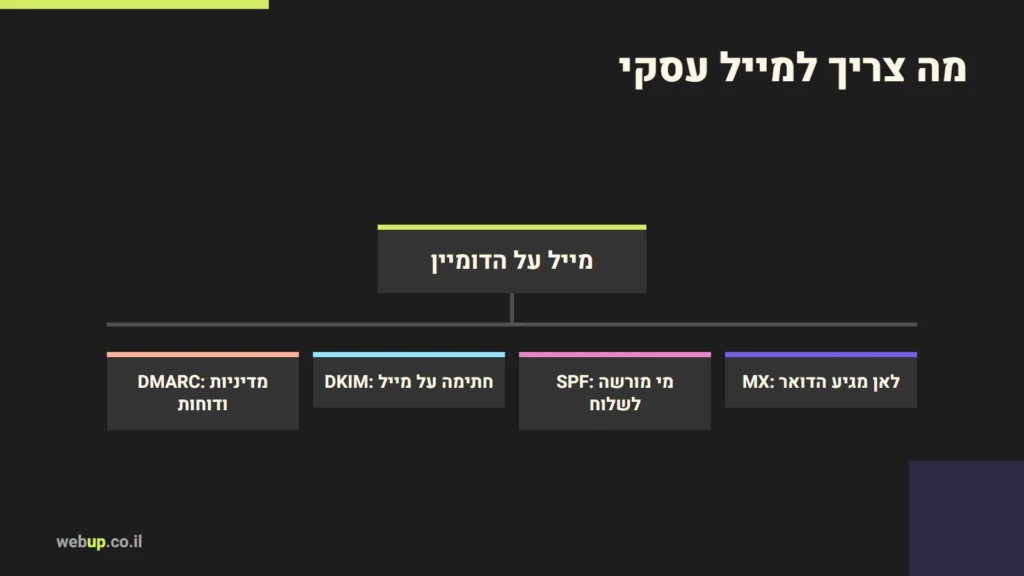
איך זה עובד: רשומות MX
המייל לא תלוי באתר. הדומיין אומר לעולם לאן לשלוח דואר באמצעות רשומת MX ב-DNS, שמצביעה על ספק הדואר — שירות דואר עסקי של חברה גדולה, או שרת הדואר של חברת האחסון. כלומר, אפשר לאחסן את האתר במקום אחד ואת הדואר במקום אחר, וזה לרוב גם עדיף: תקלה בשרת האתר לא מפילה את המייל.
הסיכון הנפוץ: מישהו משנה הגדרות DNS בזמן עבודה על האתר, ומוחק או משנה בטעות את רשומת ה-MX — והמייל מפסיק להגיע בלי שאף אחד מבין למה.
SPF, DKIM ו-DMARC — בשפה פשוטה
| הגדרה | מה היא עושה | איפה מגדירים |
|---|---|---|
| SPF | רשימת השרתים שמורשים לשלוח מייל בשם הדומיין שלכם | רשומת TXT ב-DNS |
| DKIM | חתימה דיגיטלית על כל מייל, שמוכיחה שהוא לא שונה בדרך ושנשלח משרת מורשה | מפתח שספק הדואר נותן, כרשומה ב-DNS |
| DMARC | מדיניות שאומרת לספקי הדואר מה לעשות עם מייל שנכשל בבדיקות, ושולחת לכם דוחות | רשומת TXT ב-DNS |
ביחד, שלוש ההגדרות מקשות על מתחזים לשלוח מיילים בשם העסק שלכם, ועוזרות למיילים האמיתיים שלכם לעבור את המסננים.
מה ספקי הדואר דורשים היום
לפי הנחיות השולחים של גוגל, החל מ-1 בפברואר 2024 כל מי ששולח מיילים לחשבונות Gmail צריך להגדיר לפחות SPF או DKIM לדומיין השולח, להחזיק רשומות DNS תקינות ולשלוח בחיבור מוצפן. מי ששולח יותר מ-5,000 הודעות ביום נדרש גם ל-SPF, גם ל-DKIM וגם ל-DMARC, וליישור בין דומיין השולח לדומיין שעבר אימות; ובדיוור שיווקי — לאפשר הסרה מרשימת התפוצה בלחיצה אחת.
גם עסק קטן ששולח הרבה פחות מזה מושפע: אם הדומיין לא מאומת, המיילים שלו — הצעות מחיר, חשבוניות, תשובות ללקוחות — עלולים להגיע לספאם.
כתובות לפי תפקיד, לא לפי אדם
אחד היתרונות הגדולים של דומיין עסקי הוא היכולת לבנות כתובות לפי תפקיד: כתובת למשרד, כתובת לחשבונות, כתובת לתמיכה. את הכתובות האלה מפרסמים באתר, בחשבוניות ובפרופילים — ולא את הכתובת האישית של מי שמטפל בהן היום.
ההבדל מורגש ביום שמישהו מחליף תפקיד או עוזב: משנים לאן הכתובת מועברת, והלקוחות לא מרגישים כלום. מי שפרסם לאורך שנים כתובת על שם אדם מסוים מגלה שהיא מופיעה באינספור מקומות, ואי אפשר לסגור אותה בלי לאבד פניות. כמה כללים פשוטים:
- כתובת אחת לכל תפקיד שמתקשר עם לקוחות, מועברת לאנשים הרלוונטיים.
- כתובת נפרדת לרישום לשירותים — רשם הדומיין, האחסון, הכלים — שבשליטת הבעלים.
- אימות דו-שלבי בכל תיבה, במיוחד בזו שמקבלת איפוסי סיסמה.
המלכודת של טופס יצירת הקשר
הרבה אתרים שולחים מייל התראה על כל פנייה מהטופס, "בשם" הדומיין של העסק אבל משרת האתר — שרת שלא מופיע ב-SPF. התוצאה: ההתראות על לידים נוחתות בספאם, ובעל העסק לא יודע שקיבל פנייה. יש שני פתרונות: לשלוח את ההתראות דרך שירות דואר מאומת, או — מה שעשיתי באתר הזה — להעביר את הפנייה ישירות למערכת ניהול הפניות בצד השרת, בלי להסתמך על מייל בכלל. על זה הרחבתי בעמוד אינטגרציות ו-API.
איך מקימים מייל עסקי — לפי הסדר
- מוודאים שהדומיין רשום על שמכם ושיש לכם גישה לניהול ה-DNS. ראו מה זה דומיין ואיך בוחרים.
- בוחרים ספק דואר — שירות דואר עסקי של חברה גדולה, או הדואר של חברת האחסון.
- מגדירים רשומות MX לפי ההוראות של הספק.
- מגדירים SPF ו-DKIM, ובודקים שהם עוברים.
- מגדירים DMARC — בהתחלה במצב מעקב בלבד, כדי לראות בדוחות מי שולח בשם הדומיין לפני שמחמירים.
- מעבירים דואר קיים, אם יש, לפני שמחליפים את ההפניה.
איך נראות הרשומות
הערכים המדויקים מגיעים מספק הדואר שלכם, אבל המבנה דומה בכל מקום. כך נראות רשומות SPF ו-DMARC טיפוסיות (הדומיין והערכים לדוגמה בלבד):
your-business.co.il.        TXT  "v=spf1 include:mail-provider.example ~all"

_dmarc.your-business.co.il. TXT  "v=DMARC1; p=none; rua=mailto:dmarc@your-business.co.il"
ברשומת SPF מופיעים כל השירותים ששולחים בשם הדומיין — ספק הדואר, מערכת הדיוור, מערכת החשבוניות — ברשומה אחת. ברשומת DMARC, p=none אומר "רק לדווח", והכתובת שאחרי rua מקבלת את הדוחות. רשומת DKIM היא מפתח ארוך שספק הדואר מייצר עבורכם, ומעתיקים אותה כמו שהיא.
איך בודקים שזה עובד
הדרך הפשוטה ביותר: שולחים מייל מהכתובת העסקית לתיבה בשירות דואר גדול, ופותחים את המקור המלא של ההודעה (ב-Gmail: "הצגת המקור"). שם מופיעות תוצאות הבדיקות של SPF, DKIM ו-DMARC. אם אחת מהן לא עוברת — יודעים בדיוק מה לתקן. כדאי לחזור על הבדיקה מכל מערכת ששולחת בשם הדומיין, לא רק מתיבת הדואר הרגילה: טופס האתר, מערכת הדיוור, מערכת החשבוניות.
טעויות נפוצות
- שתי רשומות SPF נפרדות לאותו דומיין, במקום אחת שמאחדת את כל השולחים.
- מערכת דיוור או CRM ששולחת בשם הדומיין בלי שהוגדרה ב-SPF וב-DKIM.
- מחיקת רשומות דואר בזמן מעבר אחסון או שינוי DNS.
- תיבת דואר של העסק שרשומה על החשבון הפרטי של עובד.
מאמרים קשורים: Google Workspace או Microsoft 365: מה מתאים למייל העסקי שלכם.
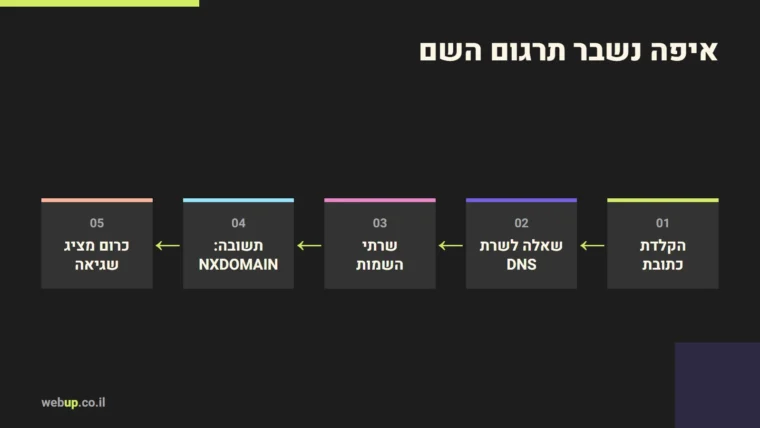
מאמרים קשורים: DNS_PROBE_FINISHED_NXDOMAIN: מה השגיאה אומרת ואיך מתקנים.
הגדרות DNS ודואר נכונות הן חלק מכל מעבר אתר ומתחזוקה שוטפת. המיילים שלכם מגיעים לספאם? ספרו לי, ונבדוק את ההגדרות.
אהבתם את המאמר?