תעודת SSL (או בשמה המדויק היום, תעודת TLS) היא קובץ דיגיטלי שמאפשר לאתר להתחבר לגולשים בחיבור מוצפן — HTTPS — ומוכיח לדפדפן שהאתר הוא באמת מי שהוא טוען שהוא. בלעדיה, הדפדפן מסמן את האתר "לא מאובטח", טפסים עלולים לשלוח מידע בטקסט גלוי, ותכונות דפדפן רבות לא עובדות. החדשות הטובות: תעודה בסיסית זמינה היום בחינם, ורוב חברות האחסון מתקינות ומחדשות אותה אוטומטית.
מה HTTPS עושה בפועל
- הצפנה: מה שעובר בין הגולש לאתר — סיסמאות, פרטי טופס, פרטי תשלום — לא קריא למי שמאזין באמצע, למשל ברשת Wi-Fi ציבורית.
- שלמות: אי אפשר לשנות את התוכן בדרך — להזריק פרסומות או קוד זדוני לעמוד.
- זיהוי: התעודה מאשרת שהשרת שעונה הוא באמת של הדומיין שהגולש ביקש.
"SSL" הוא השם הישן של הפרוטוקול. הגרסאות שבשימוש היום נקראות TLS, אבל השם "תעודת SSL" נשאר בשימוש יומיומי, ושניהם מתכוונים לאותו דבר.
תעודה בחינם: Let's Encrypt
Let's Encrypt היא רשות תעודות חינמית, אוטומטית ופתוחה, שמופעלת על ידי ארגון ללא מטרות רווח (Internet Security Research Group). כל מי שמחזיק בדומיין יכול לקבל ממנה תעודה מהימנה בלי תשלום. לפי שאלות הנפוצות שלה, תוקף התעודה הרגילה הוא 90 יום, והיא ממליצה לחדש בסביבות היום ה-60 — ולכן החידוש חייב להיות אוטומטי. חברות אחסון רבות משלבות את זה בלוח הבקרה, ולפעמים גובות דמי טיפול על השירות, לא על התעודה עצמה.
לרוב האתרים — אתרי תדמית, בלוגים, וגם חנויות — תעודה כזו מספיקה לגמרי. ההצפנה זהה לזו של תעודות בתשלום; ההבדל בתעודות המתקדמות הוא ברמת האימות של זהות הארגון, לא בעוצמת ההצפנה.
סוגי תעודות: מה ההבדל
- אימות דומיין (DV) — רשות התעודות בודקת רק שאתם שולטים בדומיין. זה הסוג שמנפיקה Let's Encrypt, והוא מתאים לרוב האתרים.
- אימות ארגון (OV) ואימות מורחב (EV) — רשות התעודות בודקת גם את זהות הארגון שמאחורי האתר. ההצפנה זהה; מה שמשתנה הוא המידע על הבעלים שמופיע בפרטי התעודה, ותהליך ההנפקה ארוך ויקר יותר.
- תעודה לכמה שמות או לכל תתי-הדומיינים (Wildcard) — תעודה אחת שמכסה גם את www, גם תתי-דומיינים כמו אזור לקוחות או בלוג. נוחה כשיש הרבה תתי-דומיינים, אבל אם המפתח שלה דולף — כולם חשופים.
איך בודקים תעודה
בדפדפן: לוחצים על הסמל שליד הכתובת ופותחים את פרטי התעודה. שם רואים מי הנפיק אותה, לאילו שמות היא תקפה, ועד איזה תאריך. מי שמעדיף שורת פקודה יכול לבדוק את תאריכי התוקף כך:
openssl s_client -connect your-business.co.il:443 -servername your-business.co.il </dev/null | openssl x509 -noout -dates
כדאי לבדוק גם את הגרסאות האחרות של הכתובת — עם www ובלי — כי לא פעם התעודה מכסה רק אחת מהן, והגולשים שמקלידים את השנייה מקבלים אזהרה.
הבעיה שכולם נתקלים בה: תוכן מעורב
האתר עבר ל-HTTPS, אבל המנעול בדפדפן לא מלא, או שתמונה לא נטענת. הסיבה הנפוצה היא תוכן מעורב: עמוד מאובטח שטוען משאבים בכתובות http://. לפי MDN, דפדפנים משדרגים אוטומטית תמונות, וידאו ואודיו ל-HTTPS, אבל חוסמים סוגים אחרים — סקריפטים, קבצי עיצוב, iframe וגופנים. התוצאה יכולה להיות אתר שנראה "שבור" בלי הודעת שגיאה ברורה.
איך מתקנים:
- מחליפים את כל הכתובות הפנימיות באתר מ-http:// ל-https:// — כולל במסד הנתונים, שבאתרי וורדפרס ישנים מכיל אלפי קישורים כאלה.
- בודקים קוד שהוטמע ידנית — סקריפטים של צד שלישי, iframe, גופנים.
- מוודאים ששירותים חיצוניים שהאתר טוען תומכים ב-HTTPS.
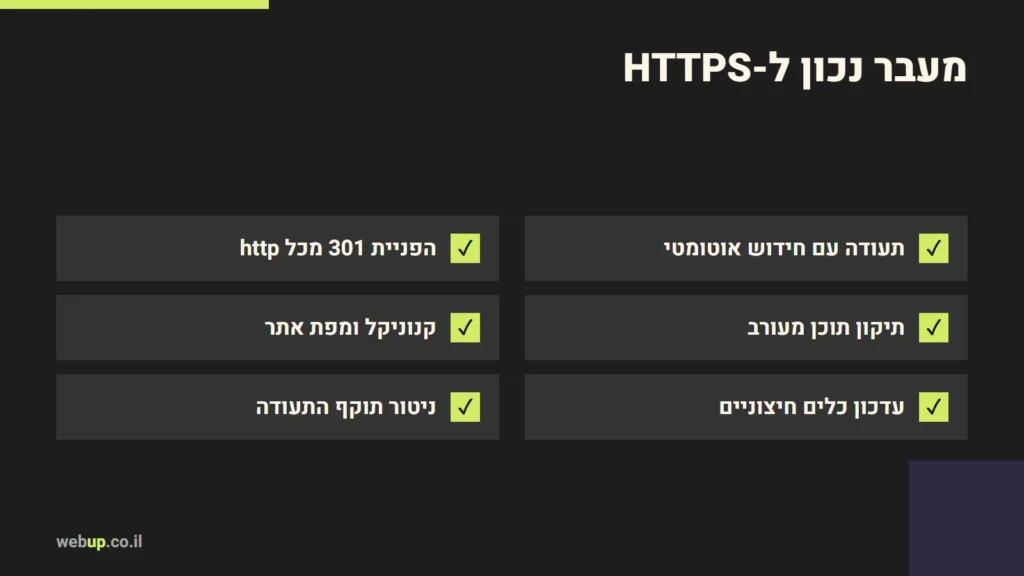
המעבר ל-HTTPS: מה לא לשכוח
- הפניה קבועה (301) מכל כתובת http:// לגרסת ה-https:// שלה — בכל העמודים, לא רק בדף הבית.
- קנוניקל ומפת אתר מעודכנים לכתובות המאובטחות — ראו תג קנוניקל.
- Search Console — אם האתר מאומת כנכס "דומיין" דרך DNS, הוא מכסה את שתי הגרסאות; אם כנכס כתובת, צריך לאמת גם את גרסת ה-HTTPS.
- כלים חיצוניים — אנליטיקה, קמפיינים, פרופיל העסק בגוגל — לעדכן לכתובת החדשה.
באתר וורדפרס: שלוש נקודות שנשכחות
בוורדפרס, התקנת התעודה בשרת היא רק חצי מהעבודה. בהגדרות הכלליות מופיעות כתובת וורדפרס וכתובת האתר — שתיהן צריכות להתחיל ב-https://, אחרת המערכת ממשיכה לייצר קישורים לא מאובטחים. אחר כך, הכתובות הישנות שבתוכן עצמו: תמונות וקישורים פנימיים שנשמרו במסד הנתונים עם http:// לא משתנים מעצמם, וצריך להחליף אותם בכלי שמבין את מבנה הנתונים של וורדפרס — לא בחיפוש והחלפה פשוט על קובץ גיבוי, שעלול לשבור נתונים שמורים. ולבסוף, תבנית או תוסף שטוענים קבצים מכתובת קבועה בקוד — את אלה מוצאים רק בבדיקה של העמודים עצמם, בלשונית הקונסול של כלי המפתחים, שמתריעה על כל משאב לא מאובטח.
HSTS: לסגור את הדלת ל-HTTP
אחרי שהאתר עובד ב-HTTPS במלואו, אפשר להוסיף כותרת HSTS. לפי MDN, היא אומרת לדפדפן לגשת לאתר רק ב-HTTPS, ולשדרג אוטומטית כל ניסיון גישה ב-HTTP. שתי זהירויות: היא פועלת רק אחרי ביקור מאובטח ראשון, ושגיאת תעודה באתר עם HSTS לא מאפשרת לגולש "להמשיך בכל זאת" — כך שתעודה שפג תוקפה הופכת את האתר ללא נגיש. לכן מפעילים HSTS רק כשהחידוש האוטומטי של התעודה עובד באופן אמין.
תעודה שפג תוקפה
זו אחת התקלות המביכות והמזיקות ביותר: גולשים מקבלים אזהרה מפחידה במקום האתר, ורובם עוזבים. בגלל התוקף הקצר של תעודות חינמיות, חידוש אוטומטי הוא חובה — וגם ניטור שמתריע לפני שהתעודה פגה, למקרה שהחידוש נכשל בשקט. זה חלק מניטור זמינות האתר.
האתר הזה
אתר WebUp עובד ב-HTTPS בלבד, עם הפניה מכל גרסה לא מאובטחת לכתובת הקנונית, ועובר דרך Cloudflare, שמצפינה גם את החיבור בין הגולש לרשת שלה.
מעבר ל-HTTPS, תיקון תוכן מעורב ובדיקה שהחידוש האוטומטי עובד הם חלק מתחזוקת אתרים ומכל מעבר אתר שאני מבצע. האתר שלכם עדיין מסומן "לא מאובטח"? ספרו לי.
אהבתם את המאמר?