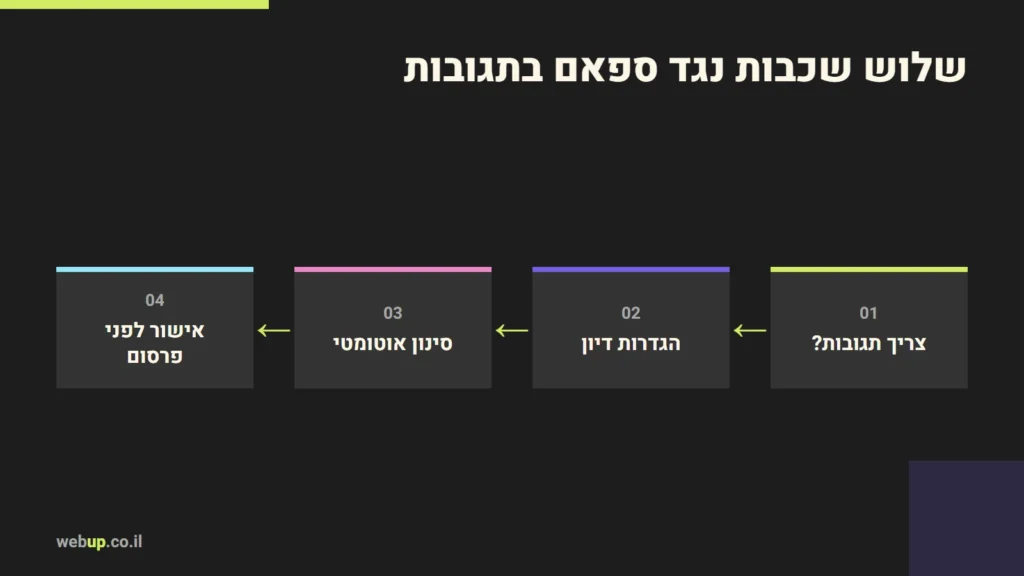
ספאם בתגובות בוורדפרס הוא זרם של תגובות אוטומטיות — לרוב עם קישורים לאתרים מפוקפקים — שבוטים שולחים לכל אתר שהטופס שלו פתוח. מתמודדים איתו בשלוש שכבות: הגדרות הדיון המובנות של וורדפרס (אישור ידני, הגבלת קישורים, סגירת תגובות ישנות), סינון אוטומטי בתוסף, וההחלטה הפשוטה ביותר שרוב אתרי העסקים שוכחים לשקול — האם בכלל צריך תגובות.
קודם כל: האם האתר צריך תגובות?
בבלוג של עסק, רוב התגובות האמיתיות הן שאלות שהיו מגיעות ממילא בטלפון או בטופס יצירת קשר. אם אין מי שיענה ויאשר תגובות באופן שוטף, תיבת תגובות פתוחה היא בעיקר שער כניסה לספאם, וגם תגובה אמיתית שנשארת בלי מענה חודשים לא משרתת את העסק. במקרה כזה, סגירת התגובות היא הפתרון הנקי ביותר. כשכן יש קהילה פעילה ומישהו שעונה — שווה להשקיע בהגנה.
שכבה 1: הגדרות הדיון של וורדפרס
במסך הגדרות ← דיון יש כמה כלים מובנים. לפי התיעוד הרשמי של המסך:
- מנהל חייב לאשר כל תגובה — שום תגובה לא מתפרסמת לפני אישור. הצעד הבטוח ביותר באתר עסקי.
- מחבר התגובה חייב שתהיה לו תגובה מאושרת קודמת — מגיב חוזר שכבר אושר מתפרסם ישר; חדשים ממתינים.
- החזקת תגובה בתור אם יש בה מספר קישורים — ברירת המחדל היא שני קישורים. התיעוד מציין שספאמרים למדו להסתפק בקישור אחד או שניים, כך שלא כדאי להעלות את המספר.
- רשימת מילים להמתנה — תגובה שמכילה מילה, כתובת IP או כתובת מייל מהרשימה עוברת לתור. ההתאמה היא גם בתוך מילים, אז בוחרים מילים בזהירות.
- רשימת חסימה — תגובות שמתאימות לה מסומנות כספאם. כאן טעות פוגעת בתגובות אמיתיות, ולכן משתמשים בה כמוצא אחרון.
- סגירה אוטומטית של תגובות במאמרים ישנים — אחרי מספר ימים שתבחרו. ספאם נוטה להתמקד במאמרים ישנים שאף אחד כבר לא מסתכל עליהם.
פינגבקים וטרקבקים
באותו מסך יש שתי הגדרות של "הודעות קישור" — פינגבקים וטרקבקים — שמציגות כתגובה כל אתר שקישר אליכם. בפועל, באתרי עסקים הן כמעט רק ערוץ ספאם נוסף. אני מכבה אותן כברירת מחדל, וגם את האפשרות לשלוח פינג לכל אתר שמקשרים אליו, שמאטה את הפרסום.
שכבה 2: סינון אוטומטי
כשהתגובות פתוחות ויש תנועה, אישור ידני של כל תגובה הופך למעמסה — ושם נכנסים תוספי סינון:
- Akismet — שירות הסינון הוותיק, שבודק כל תגובה מול השירות שלו. לפי עמוד התוכניות, התוכנית האישית מיועדת לאתרים אישיים ובלוגים, ולאתרים מסחריים או מקצועיים מיועדות התוכניות בתשלום. אתר של עסק הוא אתר מסחרי.
- תוספים שעובדים מקומית — יש תוספים שמזהים בוטים בלי לשלוח את התגובה לשירות חיצוני, למשל לפי שדות נסתרים וזמן מילוי. הם לא תופסים הכול, אבל לא מוסיפים עיבוד נתונים אצל צד שלישי.
שימו לב: שירות סינון חיצוני מקבל את תוכן התגובה, את כתובת ה-IP ופרטים נוספים של המגיב. זה עיבוד מידע אישי אצל צד שלישי, וכדאי שיופיע במדיניות הפרטיות של האתר.
CAPTCHA על טופס התגובות
אפשר להוסיף CAPTCHA או Turnstile גם לטופס התגובות. זה עוצר חלק מהבוטים, אבל מוסיף חיכוך — וחלק מהפתרונות לא נגישים. ההשוואה בין האפשרויות במאמר ספאם בטפסים: reCAPTCHA, Turnstile ושכבות שהגולש לא מרגיש.
שכבה 3: לסגור את התגובות לגמרי — נכון
כיבוי "לאפשר תגובות במאמרים חדשים" משפיע רק על מאמרים חדשים. מאמרים קיימים שומרים על ההגדרה שלהם, וצריך לסגור בהם את התגובות בנפרד — בעריכה קבוצתית או בכלי מתאים. בנוסף:
- אם התבנית מציגה "0 תגובות" או טופס ריק, מסירים את התצוגה מהתבנית.
- תגובות ישנות שכבר אושרו — מחליטים אם להשאיר אותן גלויות.
- שווה לנקות את תור הספאם הקיים: אלפי תגובות ספאם במסד הנתונים הן משקל מיותר. על ניקוי מסד הנתונים כתבתי באופטימיזציה למסד נתונים בוורדפרס.
מה ההבדל בין ספאם בתגובות לספאם בטופס יצירת קשר?
אותם בוטים, יעד שונה. ספאם בתגובות עלול להתפרסם בפומבי ולפגוע באמינות האתר — לכן ברירת המחדל הנכונה היא אישור לפני פרסום. ספאם בטופס יצירת קשר לא נראה לגולשים, אבל מציף את תיבת הדואר ומסתיר פניות אמיתיות. שניהם מטופלים באותו עיקרון: כמה שכבות שקטות לפני שמוסיפים מכשול לגולש.
שאלות נפוצות
למה מגיע ספאם גם אחרי שכיביתי תגובות?
כי מאמרים קיימים שומרים על ההגדרה הקודמת, או שהבוטים שולחים ישירות לנקודת הקצה של התגובות. סוגרים תגובות גם במאמרים הקיימים, ובודקים שאין ערוץ פתוח אחר.
ספאם בתגובות פוגע בדירוג בגוגל?
תגובות ספאם מפורסמות עם קישורים לאתרים מפוקפקים פוגעות באיכות העמוד ובאמון של הגולשים. קישורים בתגובות מסומנים בוורדפרס כקישורי תוכן גולשים, אבל הפתרון האמיתי הוא שלא יתפרסמו בכלל.
מתלבטים אם להשאיר תגובות, או שהאתר מוצף בספאם? בעמוד תחזוקת אתרים מפורט מה אני מטפל בו באתרים שאני מתחזק, ואפשר לכתוב לי.
אהבתם את המאמר?