מתקפת DDoS (Distributed Denial of Service, מניעת שירות מבוזרת) היא ניסיון להפיל אתר על ידי הצפה שלו בבקשות ממספר גדול של מחשבים בו זמנית, עד שהשרת לא מצליח לענות לגולשים אמיתיים. הגנת DDoS לאתר של עסק קטן לא מבוססת על שרת חזק יותר — אלא על ספק רשת שמסנן את התנועה לפני שהיא מגיעה לשרת. החדשות הטובות: היום אפשר לקבל הגנה בסיסית כזו גם בלי לשלם.
DoS מול DDoS
לפי ההגדרה של CISA, הסוכנות האמריקאית לאבטחת סייבר, מתקפת מניעת שירות (DoS) מתרחשת כשמשתמשים לגיטימיים לא מצליחים לגשת למערכת או לשירות. במתקפה מבוזרת (DDoS), מכונות רבות פועלות יחד נגד מטרה אחת — בדרך כלל רשת של מחשבים ומכשירים מחוברים שהשתלטו עליהם (botnet). הפיזור הוא מה שמקשה: אי אפשר פשוט לחסום כתובת אחת.
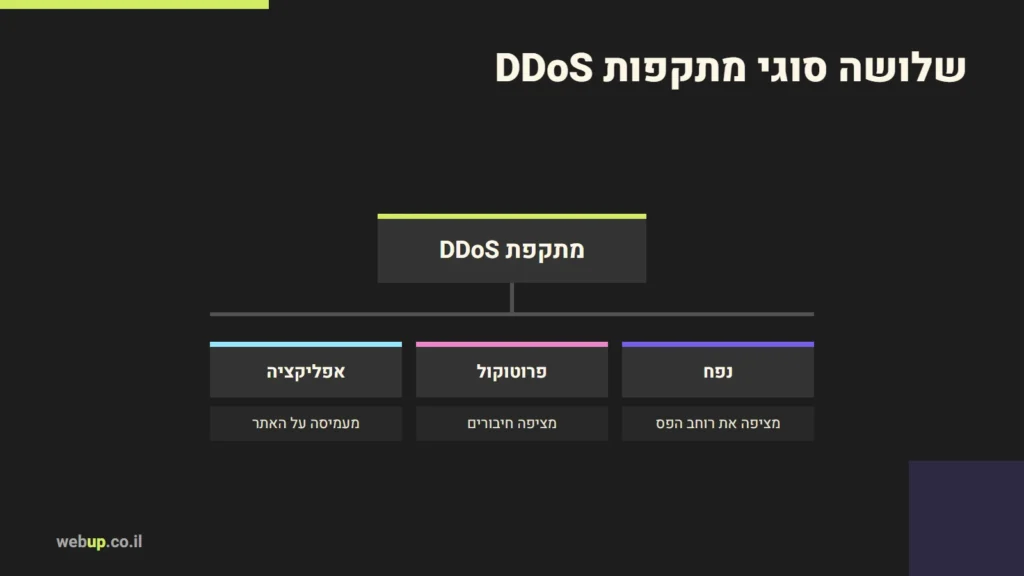
שלושה סוגי מתקפות
| סוג | מה מוצף | דוגמה |
|---|---|---|
| נפח (שכבות 3–4) | רוחב הפס של החיבור לשרת | כמויות עצומות של חבילות נתונים חסרות משמעות |
| פרוטוקול (שכבות 3–4) | משאבי החיבור של השרת או של רכיבי רשת | פתיחת חיבורים רבים בלי להשלים אותם |
| אפליקציה (שכבה 7) | השרת והאתר עצמו | בקשות רבות לעמודים כבדים, חיפוש או התחברות |
לאתר וורדפרס, מתקפות שכבה 7 הן לעתים קרובות המסוכנות ביותר: כמה מאות בקשות בשנייה לעמוד שלא נשמר במטמון — חיפוש, למשל — עלולות להספיק כדי להעמיס את השרת, כי כל בקשה מפעילה PHP ומסד נתונים.
איך מזהים מתקפה
CISA מונה כסימנים ביצועים איטיים באופן חריג וחוסר זמינות של אתר מסוים — אבל מציינת שאותם תסמינים יכולים לנבוע גם מתקלה טכנית רגילה, ושהדרך לוודא היא לבדוק את התנועה. בפועל, ביומני השרת או בלוח הבקרה של ספק הרשת רואים קפיצה חדה בבקשות, לעתים קרובות לאותה כתובת או מאותו סוג לקוח. ניטור זמינות, כמו שתיארתי במאמר ניטור זמינות אתר, יתריע מוקדם; וההבחנה בין מתקפה לתקלה מופיעה במאמר האתר לא עולה — מה בודקים.
למה שרת חזק יותר לא פותר את זה
מתקפת נפח יכולה להציף את החיבור עוד לפני שהבקשות מגיעות למעבד. שדרוג השרת מגדיל את הסף, אבל מי שתוקף עם רשת מכשירים גדולה יעבור כל סף סביר של שרת בודד. לכן ההגנה האפקטיבית נמצאת לפני השרת — אצל ספק עם רשת גדולה מספיק כדי לספוג את ההצפה ולסנן אותה.
הגנה דרך ספק רשת (CDN)
כשהאתר עובר דרך ספק כמו Cloudflare, הגולשים מתחברים לשרתי הספק, והם מעבירים לשרת שלכם רק את מה שעבר סינון. לפי התיעוד של Cloudflare (נכון לאוקטובר 2026), הגנת ה-DDoS שלהם מזהה ומנטרלת מתקפות באופן אוטומטי, וזמינה בכל המסלולים — כולל החינמי — עם הגנה לא מוגבלת בכמות לשכבות 3 עד 7. האתר הזה, למשל, יושב מאחורי Cloudflare.
על מה ה-CDN נותן מעבר להגנה כתבתי במאמר מה זה CDN, ועל ההגדרות של Cloudflare עצמו — במאמר Cloudflare — מה זה.
מה עוד מקטין את הנזק
- מטמון מלא ככל האפשר. עמוד שמוגש מהמטמון של הספק לא מגיע לשרת בכלל. אתר שרוב העמודים שלו נשמרים במטמון שורד מתקפת שכבה 7 הרבה יותר טוב. ראו מטמון באתר.
- הגבלת קצב לעמודים רגישים — התחברות, חיפוש, טפסים, API.
- הסתרת כתובת השרת. אם התוקף יודע את כתובת ה-IP של השרת, הוא יכול לעקוף את הספק. לכן מגבילים את השרת לקבל תנועה רק מהספק, ובודקים שכתובת השרת לא נחשפת, למשל דרך רשומות DNS ישנות או מיילים שנשלחים ישירות מהשרת.
- מצב חירום מוכן מראש. רוב הספקים מאפשרים להפעיל אתגר לכל הגולשים לזמן קצר — כדאי לדעת איפה הכפתור לפני שצריך אותו.
מה לעשות בזמן מתקפה
- לוודא שזו באמת מתקפה ולא תקלה או עומס לגיטימי — למשל קמפיין שהצליח.
- להפעיל את מצב ההגנה המחמיר אצל ספק הרשת, ולהגביל קצב בעמודים שמותקפים.
- לבדוק שהשרת לא נגיש ישירות, בלי לעבור דרך הספק.
- להמשיך לנטר מערכות אחרות: CISA מזהירה שמתקפת מניעת שירות משמשת לפעמים הסחת דעת לתקיפה אחרת.
שאלות נפוצות
למה שמישהו יתקוף אתר של עסק קטן?
לפעמים יש מניע — מתחרה, סחטנות או מחאה — ולפעמים האתר פשוט נמצא על אותו שרת או אצל אותו ספק כמו המטרה האמיתית. השירותים לביצוע מתקפות זולים, ולכן גם אתרים קטנים נפגעים.
האם חברת האחסון לא מגנה ממילא?
חלק מחברות האחסון מספקות הגנה ברמת הרשת, אבל באחסון משותף התגובה הנפוצה למתקפה גדולה היא לנתק את האתר המותקף כדי להגן על השאר. כדאי לבדוק מה כתוב בתנאים, ולא להניח.
הצבת האתר מאחורי ספק רשת, הגדרות המטמון והגבלת הגישה לשרת הם חלק מהתשתית שאני מקים — ראו שיפור מהירות אתר ותחזוקת אתרים, או ספרו לי על האתר שלכם.
אהבתם את המאמר?