הגנה על דף ההתחברות של וורדפרס היא סדרת צעדים שמונעת מבוטים לנחש סיסמאות דרך wp-login.php ו-xmlrpc.php: שם משתמש שאינו admin, סיסמאות ארוכות וייחודיות, אימות דו-שלבי למנהלים, הגבלת קצב ניסיונות — רצוי בשכבת ה-CDN או השרת ולא רק בתוסף — וסגירת XML-RPC כשלא משתמשים בו. כל אתר וורדפרס פתוח לאינטרנט מקבל ניסיונות כאלה; השאלה היא רק אם הם מצליחים, וכמה משאבי שרת הם צורכים בדרך.
למה דף ההתחברות הוא יעד
הכתובת של דף ההתחברות זהה בכל אתר וורדפרס, ובוטים סורקים את האינטרנט ומנסים עליה צירופים של שמות משתמש וסיסמאות שדלפו. גם כשהם לא מצליחים, כל ניסיון הוא בקשת PHP שמגיעה לשרת — ומתקפה גדולה יכולה להאט את האתר לגולשים אמיתיים. מדריך הניהול המתקדם של וורדפרס מקדיש לנושא פרק שלם; הצעדים כאן מבוססים עליו.
שכבה 1: חשבונות וסיסמאות
- לא להשתמש בשם המשתמש admin. זה הניחוש הראשון של כל בוט. המדריך ממליץ גם להגביל את מספר המנהלים ולהוריד הרשאות לחשבונות ישנים.
- סיסמאות ארוכות וייחודיות — או משפטי סיסמה — שנשמרות במנהל סיסמאות. סיסמה שכבר דלפה מאתר אחר היא הסיבה הנפוצה לפריצה "מוצלחת".
- מעט מנהלים. עורך תוכן לא צריך הרשאת מנהל. איך מחלקים הרשאות נכון — במאמר הרשאות משתמשים בוורדפרס.
שכבה 2: אימות דו-שלבי
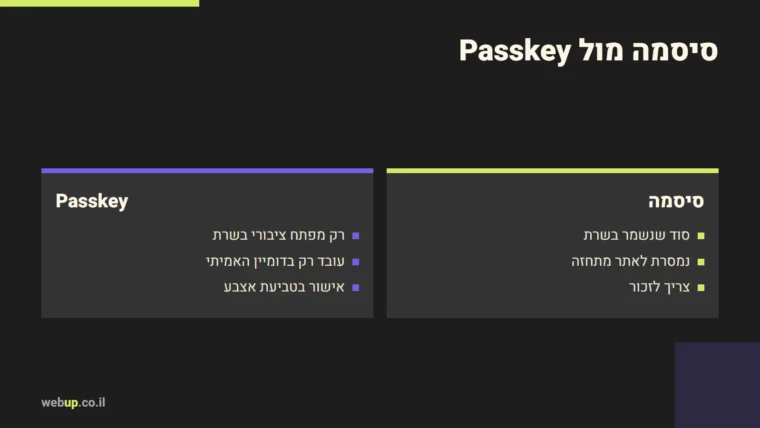
המדריך הרשמי ממליץ להפעיל אימות דו-שלבי לכל המנהלים ולמשתמשים עם הרשאות רחבות, ומציין שוורדפרס עצמו לא כולל אותו — צריך תוסף או ספק זהות. הוא מציע גם לשקול מפתחות גישה (passkeys), שעמידים להתחזות, עם לפחות שני מאמתים לכל מנהל — כדי שאיבוד טלפון אחד לא ינעל אתכם בחוץ. הרקע על סיסמאות ואימות דו-שלבי: סיסמה חזקה ואימות דו-שלבי.
שכבה 3: הגבלת קצב — כמה שיותר רחוק מהשרת
תוספי "הגבלת ניסיונות התחברות" נפוצים, אבל המדריך הרשמי מציין את החיסרון שלהם: הם רצים בתוך PHP, כלומר כל ניסיון עדיין מגיע לשרת וצורך משאבים. ההמלצה שם היא להגביל קצב בשכבת ה-WAF או ה-CDN, או ברמת שרת האינטרנט — ועדיף בשתיהן — ולהשתמש בתוסף רק כשאין אפשרות אחרת.
| איפה חוסמים | יתרון | חיסרון |
|---|---|---|
| WAF / CDN (למשל Cloudflare) | הבקשה נעצרת לפני שהיא מגיעה לשרת | דורש שהאתר יעבור דרך השירות |
| שרת האינטרנט | מהיר, לא מריץ PHP | דורש גישה להגדרות השרת |
| תוסף וורדפרס | קל להתקנה | כל ניסיון עדיין צורך PHP |
המדריך נותן דוגמה להגבלה בשרת Nginx של עשר בקשות לדקה ל-wp-login.php ול-xmlrpc.php. על כללי WAF ואיך הם עובדים — במאמר מה זה WAF.
הגבלה לפי כתובת IP
כשכל המנהלים מתחברים מכתובות קבועות, אפשר לאפשר גישה ל-wp-login.php רק מהן. המדריך ממליץ לשמור על חסימות כאלה צרות — רק על קובצי ההתחברות — ולתעד חריגים. הוא גם ממליץ שלא להסתמך על חסימת מדינות שלמות, כי היא חוסמת משתמשים לגיטימיים וקשה לתחזק אותה.
שכבה 4: XML-RPC
הקובץ xmlrpc.php הוא ממשק ישן לחיבור אפליקציות לאתר. לפי המדריך, הוא יעד נפוץ לניחוש סיסמאות — במיוחד דרך הפונקציה system.multicall, שמאפשרת לנסות סיסמאות רבות בבקשה אחת. ההמלצה: לכבות אותו אם לא משתמשים בו, ואם צריך אותו (למשל לאפליקציה או לשירות מסוים) — להגביל אותו ב-WAF ולהגביל קצב בצורה אגרסיבית. חיבורים חדשים לאתר נעשים בדרך כלל דרך ה-REST API עם סיסמאות יישום.
שכבה 5: CAPTCHA על הטופס
המדריך מזכיר גם CAPTCHA או Turnstile בטופס ההתחברות כדי להאט בוטים. זו שכבה משלימה, לא תחליף להגבלת קצב — ובוחרים פתרון שלא חוסם גולשים עם מוגבלויות. ההשוואה בין הפתרונות: ספאם בטפסים.
ומה עם שינוי כתובת דף ההתחברות?
תוספים שמעבירים את wp-login.php לכתובת אחרת מפחיתים רעש ביומנים, כי בוטים פשוטים לא מוצאים את הדף. אבל זו הסתרה, לא הגנה: היא לא מחליפה סיסמאות חזקות, אימות דו-שלבי והגבלת קצב, והיא לפעמים שוברת תוספים או אפליקציות שמצפים לכתובת הרגילה. אני רואה בה תוספת אופציונלית, לא צעד חובה.
צ'קליסט קצר
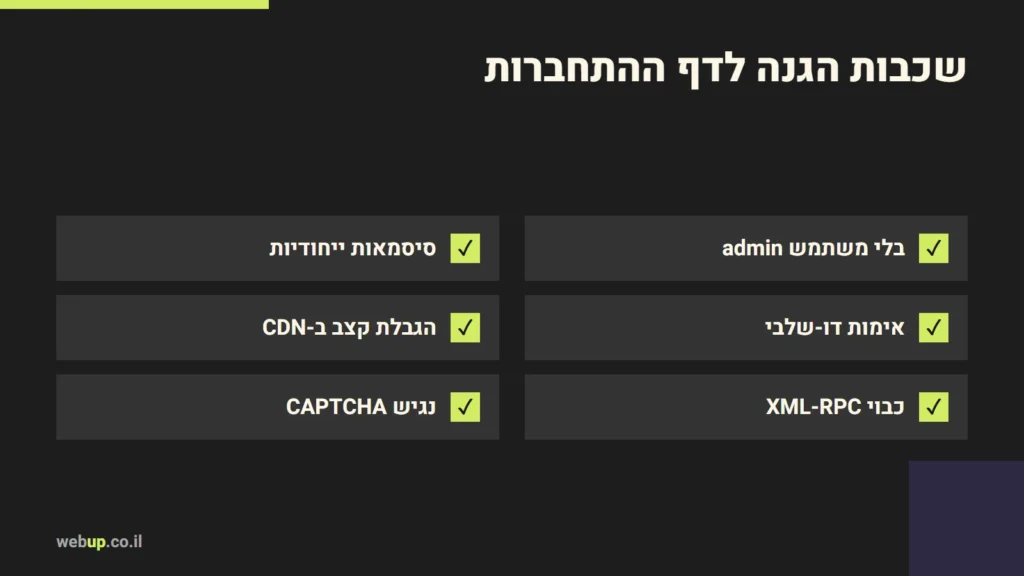
- אין משתמש בשם admin, ומספר המנהלים מינימלי.
- סיסמאות ייחודיות במנהל סיסמאות.
- אימות דו-שלבי או passkey לכל מנהל.
- הגבלת קצב ב-CDN או בשרת על קובצי ההתחברות.
- XML-RPC כבוי, או מוגבל.
- HTTPS בכל האתר, ועדכונים שוטפים — המדריך מזכיר את שניהם כחלק מההגנה.
התמונה הרחבה יותר — מה נתוני הפרצות אומרים על איפה וורדפרס באמת נפרץ — במאמר אבטחת אתר וורדפרס.
שאלות נפוצות
אני רואה אלפי ניסיונות התחברות ביומן. האתר בסכנה?
ניסיונות הם עניין שגרתי. הסכנה היא סיסמה חלשה או חשבון בלי אימות דו-שלבי. אם הניסיונות מאטים את האתר — זה הסימן להעביר את החסימה לשכבת ה-CDN או השרת.
תוסף אבטחה מספיק?
הוא יכול לעזור, אבל הוא רץ בתוך האתר. מה כן ומה לא — במאמר תוסף אבטחה לוורדפרס.
מאמרים קשורים: שגיאה 403 Forbidden: מי חסם את הגישה ואיך מתקנים.
רוצים שמישהו יעבור על ההגנות של אתר הוורדפרס שלכם? בעמוד תחזוקת אתרים מפורט מה אני בודק, ואפשר לפנות אליי.
אהבתם את המאמר?