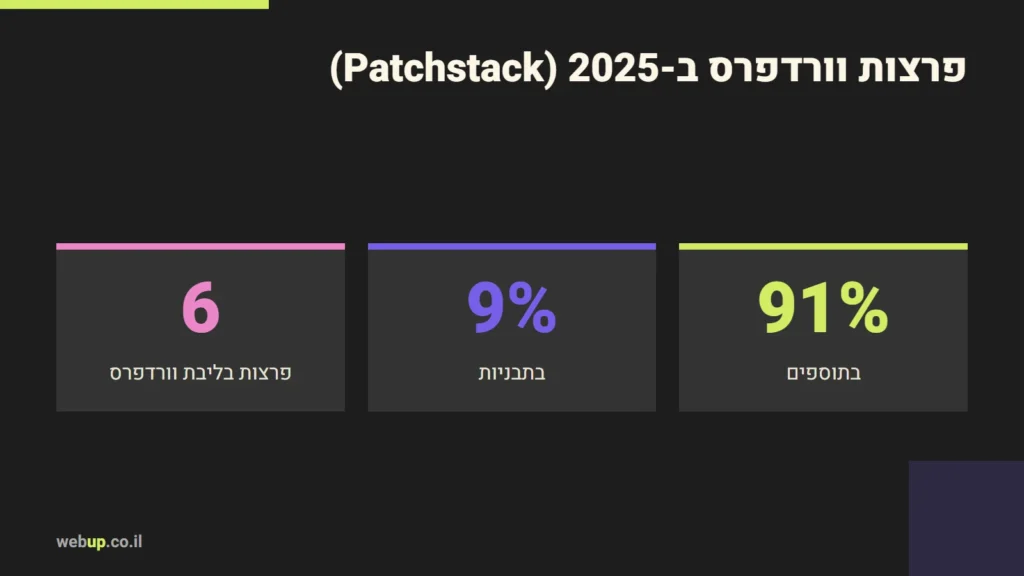
הסיכון העיקרי באתר וורדפרס הוא לא וורדפרס עצמה, אלא התוספים והתבניות שמותקנים עליה. לפי דוח האבטחה השנתי של Patchstack, ב-2025 נמצאו באקוסיסטם של וורדפרס 11,334 פרצות חדשות; 91% מהן בתוספים, 9% בתבניות, ובליבת המערכת — שש בלבד, כולן בעדיפות נמוכה. כמעט מחצית מהפרצות עדיין לא היו מתוקנות כשפורסמו. המשמעות המעשית: פחות תוספים, תוספים מתוחזקים בלבד, עדכונים מבוקרים, גיבויים שנבדקו, ומשתמשי ניהול מוגנים.
מה הנתונים אומרים
הנתונים לקוחים מדוח State of WordPress Security של Patchstack, שמנתח את הפרצות שדווחו באקוסיסטם של וורדפרס במהלך 2025:
| נתון | 2025 |
|---|---|
| פרצות חדשות | 11,334 (עלייה של 42% לעומת 2024) |
| בתוספים | 91% |
| בתבניות | 9% |
| בליבת וורדפרס | 6 פרצות, כולן בעדיפות נמוכה |
| פרצות שהיוו איום ממשי | 4,124 (36%) |
| בחומרה גבוהה, עם סיכון לניצול בהיקף רחב | 1,966 (17%) |
| לא היה להן תיקון כשפורסמו | 46% |
| זמן חציוני (משוקלל) עד ניצול ראשון | כ-5 שעות |
שני נתונים בולטים במיוחד. הראשון: כמעט מחצית מהפרצות פורסמו לפני שהיה להן תיקון — כלומר, גם מי שמעדכן הכול באופן מיידי חשוף לפעמים, ולכן צמצום מספר התוספים חשוב לא פחות מעדכונים. השני: לפי הדוח, כמחצית מהפרצות בעלות ההשפעה הגבוהה נוצלו תוך 24 שעות. "אעדכן בסוף החודש" כבר לא מספיק לפרצות קריטיות.
עוד ממצא שכדאי להכיר: הדוח מצא שתוספים ותבניות בתשלום אינם בטוחים יותר מהחינמיים — רכיבים מסחריים היוו 29% מהדיווחים התקפים, ורובם בעדיפות גבוהה. מחיר הוא לא תחליף לבדיקה.
איך אתרים נפרצים בפועל
- תוסף או תבנית עם פרצה ידועה שלא עודכנו. סורקים אוטומטיים מחפשים אתרים כאלה בהיקף רחב, ולא משנה להם כמה האתר קטן.
- תוסף נטוש שהמפתח שלו הפסיק לתחזק — הפרצה בו לא תתוקן לעולם.
- תוסף או תבנית "פרוצים" שהורדו מאתר לא רשמי כדי לחסוך תשלום, ומגיעים עם קוד זדוני מובנה.
- סיסמאות חלשות או ממוחזרות לחשבונות ניהול, ובלי אימות דו-שלבי.
- יותר מדי משתמשים עם הרשאות מנהל, כולל ספקים לשעבר שאף אחד לא הסיר.
- שרת או גרסת PHP ישנים שכבר לא מקבלים עדכוני אבטחה.
מה עושים: הצעדים לפי סדר החשיבות
1. מצמצמים את שטח התקיפה
כל תוסף הוא קוד של מישהו אחר שרץ באתר שלכם. עוברים על הרשימה ושואלים על כל אחד: האם הוא באמת בשימוש? האם כמה שורות קוד בתבנית יעשו את אותה עבודה? תוסף שלא מותקן לא יכול להיפרץ. מוחקים תוספים לא פעילים — ולא רק מכבים אותם, כי הקבצים שלהם עדיין נגישים בשרת.
2. משאירים רק תוספים מתוחזקים
בודקים מתי התוסף עודכן לאחרונה, האם הוא תואם לגרסה הנוכחית של וורדפרס ו-PHP, והאם יש לו היסטוריה של טיפול מהיר בפרצות. תוסף שלא עודכן יותר משנה הוא מועמד להחלפה.
3. עדכונים מבוקרים
עדכוני אבטחה קריטיים — מהר. עדכונים גדולים של תבניות ותוספים — אחרי בדיקה, רצוי בסביבת בדיקה, כי עדכון שובר אתר הוא גם תקלה. מעקב אחרי פרסומי פרצות בתוספים שמותקנים אצלכם עוזר לדעת מתי צריך לפעול מיד.
4. גיבויים שבאמת עובדים
גיבוי קבוע של הקבצים ומסד הנתונים, שנשמר מחוץ לשרת של האתר. והחלק שכמעט כולם מדלגים עליו: לבדוק מדי פעם שאפשר לשחזר ממנו. גיבוי שלא נבדק הוא הימור.
5. חשבונות ניהול
- סיסמאות חזקות וייחודיות, ואימות דו-שלבי לכל חשבון עם הרשאות ניהול.
- הרשאות מינימליות — עורך תוכן לא צריך להיות מנהל.
- הסרה מיידית של משתמשים שכבר לא עובדים עם האתר.
- הגבלת ניסיונות התחברות.
6. הקשחה
- ביטול עריכת קבצים מתוך ממשק הניהול.
- הסתרת שמות המשתמשים של חשבונות הניהול מהגולשים — וורדפרס חושפת אותם כברירת מחדל דרך עמודי כותב ונקודות קצה של ה-API.
- גרסת PHP נתמכת, ותעודת אבטחה בתוקף.
7. ניטור
מעקב אחרי שינויים בקבצים, משתמשי ניהול חדשים, ואזהרות ב-Search Console. רוב הפריצות שקטות: הן מוסיפות קישורים מוסתרים או הפניות שמופעלות רק לחלק מהגולשים, ובעל האתר מגלה אותן חודשים אחר כך.
דוגמה: מה עשיתי באתר הזה
בתבנית של אתר WebUp, שם המשתמש של חשבון הניהול לא נחשף לגולשים בשום מקום: עמודי הכותב מחזירים 404, נקודת הקצה של המשתמשים ב-API מוסתרת מגולשים, ובכל מקום שבו וורדפרס הייתה מציגה את שם המשתמש — מוצג שם המייסד. האתר משתמש במספר מינימלי של תוספים, וטופס יצירת הקשר הוא חלק מהתבנית ולא תוסף נוסף. אלה לא צעדים מסובכים — הם פשוט צריכים להיעשות.
אבטחה ופרטיות
אתר שאוסף פרטים אישיים — שם, טלפון, מייל, פרטי הזמנה — אחראי גם על ההגנה עליהם. מאז שתיקון 13 לחוק הגנת הפרטיות נכנס לתוקף באוגוסט 2025, הסמכויות של הרשות להגנת הפרטיות התרחבו, ופריצה לאתר שדולפים ממנו פרטי לקוחות היא כבר לא רק בעיה טכנית. זו עוד סיבה לא לשמור באתר מידע שלא צריך, ולהעביר פניות למערכת שבה הן מנוהלות במקום לצבור אותן במסד הנתונים של האתר.
מה עושים אם האתר כבר נפרץ
- לא למחוק דברים בבהלה — קודם לשמור עותק של המצב הנוכחי, כדי להבין מה קרה.
- להחליף את כל הסיסמאות: ניהול, מסד נתונים, אחסון, FTP.
- לזהות את נקודת הכניסה — לרוב תוסף פגיע — ולטפל בה, אחרת הפריצה תחזור.
- לנקות או לשחזר מגיבוי נקי מלפני הפריצה, ולוודא שלא נשארו משתמשים או קבצים זרים.
- לבדוק ב-Search Console אם גוגל סימן את האתר, ולבקש בדיקה חוזרת אחרי הניקוי.
רשימת בדיקה קצרה
- אין תוספים לא פעילים, ואין תוספים שלא עודכנו יותר משנה.
- אין תוספים או תבניות ממקור לא רשמי.
- עדכוני אבטחה מותקנים מהר; עדכונים גדולים נבדקים קודם.
- גיבוי קבוע מחוץ לשרת, ששוחזר בהצלחה לפחות פעם אחת.
- אימות דו-שלבי לכל מנהל, והרשאות מינימליות לכל השאר.
- שמות משתמשי הניהול לא חשופים לגולשים.
- גרסת PHP נתמכת.
- ניטור שינויים ואזהרות.
מאמרים קשורים: נוזקה באתר: איך מזהים, איפה היא מסתתרת ואיך מונעים.
אבטחה היא לא פעולה חד-פעמית אלא שגרה. אם אין לכם זמן לנהל אותה בעצמכם, אפשר לקבל ממני תחזוקת אתרים שוטפת. ואם אתם מתכננים אתר חדש, תבנית ייעודית עם מינימום תוספים היא נקודת פתיחה בטוחה יותר מאתר שנשען על עשרות תוספים. ספרו לי על האתר שלכם.
אהבתם את המאמר?