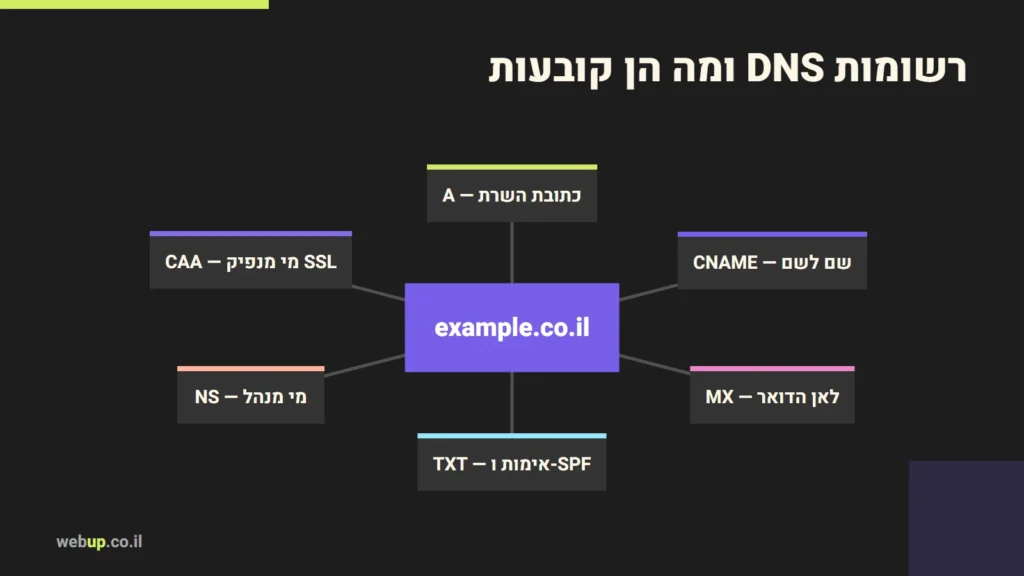
רשומות DNS הן השורות בקובץ ההגדרות של הדומיין (אזור DNS) שקובעות לאן הוא מפנה: רשומת A מפנה את האתר לכתובת IP, CNAME מפנה שם לשם אחר, MX קובעת לאן מגיע הדואר, TXT מחזיקה אימותים והגדרות דואר, NS קובעת מי מנהל את האזור, ו-CAA קובעת מי רשאי להנפיק תעודות SSL לדומיין. כל רשומה מורכבת משם, סוג, ערך ו-TTL. את ההסבר הבסיסי על DNS כתבתי במאמר מה זה DNS; כאן אני נכנס לכל רשומה, לדוגמאות ולטעויות שמפילות אתרים ומייל.
איך נראית רשומה
בכל ממשק ניהול השדות נקראים קצת אחרת, אבל המבנה זהה: שם (למשל @ לדומיין עצמו או www), סוג, ערך ו-TTL — כמה זמן מותר לשמור את התשובה במטמון. כך נראה אזור בסיסי של אתר עסקי:
@     A      203.0.113.10
www   CNAME  example.co.il.
@     MX 10  mail.provider.example.
@     TXT    "v=spf1 include:_spf.provider.example ~all"
@     CAA    0 issue "letsencrypt.org"
(הכתובות בדוגמה הן כתובות לדוגמה בלבד.)
A ו-AAAA: לאן האתר מפנה
רשומת A מצביעה על כתובת IPv4, ו-AAAA על כתובת IPv6. אלה הרשומות שמשנים כשמעבירים אתר לשרת אחר. כשהדומיין עובר דרך Cloudflare במצב Proxy, מי שבודק את הרשומה יראה את הכתובות של Cloudflare ולא את כתובת השרת — וזה תקין. ראו Cloudflare: מה זה נותן לאתר.
CNAME: שם שמפנה לשם
CNAME אומר "השם הזה הוא בעצם השם ההוא". שימושים נפוצים: www שמפנה לדומיין הראשי, או תת-דומיין שמפנה לשירות חיצוני (מערכת תמיכה, חנות מנוהלת, דפי נחיתה).
המגבלה החשובה: לפי תקני ה-DNS, לשם שיש לו CNAME אסור שיהיו רשומות אחרות — ולדומיין עצמו (@) תמיד יש רשומות אחרות, כמו NS. לכן אי אפשר לשים CNAME על הדומיין הראשי. ספקים מסוימים עוקפים את זה: Cloudflare, למשל, מבצעת CNAME Flattening — היא פותרת את השרשרת לכתובת IP ומחזירה אותה במקום ה-CNAME.
MX: לאן הדואר מגיע
רשומות MX קובעות לאילו שרתים נשלח הדואר של הדומיין, עם מספר עדיפות (מספר נמוך = עדיפות גבוהה). כשעוברים לספק דואר חדש, מחליפים את כל רשומות ה-MX הישנות — לא מוסיפים לצידן. את ההגדרה המלאה של מייל עסקי פירטתי במאמר מייל עסקי על הדומיין.
TXT: אימותים והגדרות דואר
TXT היא רשומת טקסט חופשי, ובפועל היא אחת הרשומות העמוסות באזור: אימות בעלות לשירותים (Search Console, ספקי דואר, כלי שיווק), ו-SPF, DKIM ו-DMARC. שני כללים מתקן SPF (RFC 7208) שנשברים שוב ושוב:
- רשומת SPF אחת בלבד. לדומיין אסור שיהיו שתי רשומות SPF; אם יש — הבדיקה מחזירה שגיאה קבועה. כשמוסיפים שירות ששולח דואר, משלבים אותו ברשומה הקיימת.
- עד עשר בדיקות DNS. מנגנונים כמו
include,aו-mxמוגבלים לעשר בכל בדיקה. רשומה עם יותר מדי include-ים נכשלת — גם אם היא נראית תקינה.
אם מיילים מהאתר או מהעסק נוחתים בספאם, כמעט תמיד הבדיקה מתחילה כאן. ראו מיילים נכנסים לספאם.
NS: מי מנהל את האזור
רשומות NS קובעות אילו שרתים מחזיקים את ההגדרות של הדומיין. משנים אותן אצל הרשם כשמעבירים את ניהול ה-DNS לספק אחר. זה הרגע המסוכן ביותר: אם האזור החדש לא כולל את כל הרשומות של הישן, משהו יפסיק לעבוד — לרוב המייל.
CAA: מי רשאי להנפיק תעודת SSL
רשומת CAA מאפשרת לבעל הדומיין לקבוע אילו רשויות אישורים מורשות להנפיק תעודות לדומיין, ורשויות האישורים חייבות לבדוק אותה לפני הנפקה. זו שכבת הגנה פשוטה — אבל אם מגדירים אותה ושוכחים את הספק שמנפיק בפועל, חידוש התעודה ייכשל. ראו תעודת SSL.
רשומות שפוגשים פחות
| רשומה | מה היא עושה |
|---|---|
| SRV | מגדירה שרת ופורט לשירות מסוים, למשל מערכות תקשורת |
| PTR | מיפוי הפוך — מכתובת IP לשם. מוגדרת אצל בעל כתובת ה-IP, וחשובה לשרתים ששולחים דואר |
| SOA | פרטי האזור עצמו. נוצרת אוטומטית |
טעויות שמפילות אתרים ומייל
- מחיקת MX בזמן עבודה על האתר — האתר עובד, הדואר נעלם.
- שתי רשומות SPF — אחת מהספק הישן ואחת מהחדש.
- החלפת NS בלי להעתיק את האזור.
- מחיקת רשומת אימות "ישנה" — והשירות מפסיק להיות מאומת.
- TTL ארוך לפני מעבר שרת — חלק מהגולשים ממשיכים להגיע לשרת הישן שעות אחרי השינוי.
ההרגל שמונע את רובן: לפני כל שינוי מייצאים את האזור לקובץ או מצלמים את כל הרשומות.
שאלות נפוצות
כמה זמן לוקח לשינוי DNS להשפיע?
תלוי ב-TTL של הרשומה הישנה. אם הוא שעה, חלק מהגולשים יראו את הערך הישן עד שעה. לכן לפני מעבר מתוכנן מורידים TTL מראש.
איך בודקים מה מוגדר כרגע?
רשומות DNS הן ציבוריות. אפשר לבדוק בשורת הפקודה:
nslookup -type=TXT example.co.il
מה ההבדל בין A ל-CNAME ל-www?
שתיהן עובדות. CNAME ל-www נוח, כי כשכתובת השרת משתנה מעדכנים רק את רשומת ה-A של הדומיין הראשי.
הגדרות DNS נכונות הן חלק מכל אתר שאני בונה ומכל העברה שאני מבצע — ראו שדרוג והעברת אתרים. יש לכם תקלה עם דומיין או מייל? ספרו לי מה קורה.
אהבתם את המאמר?