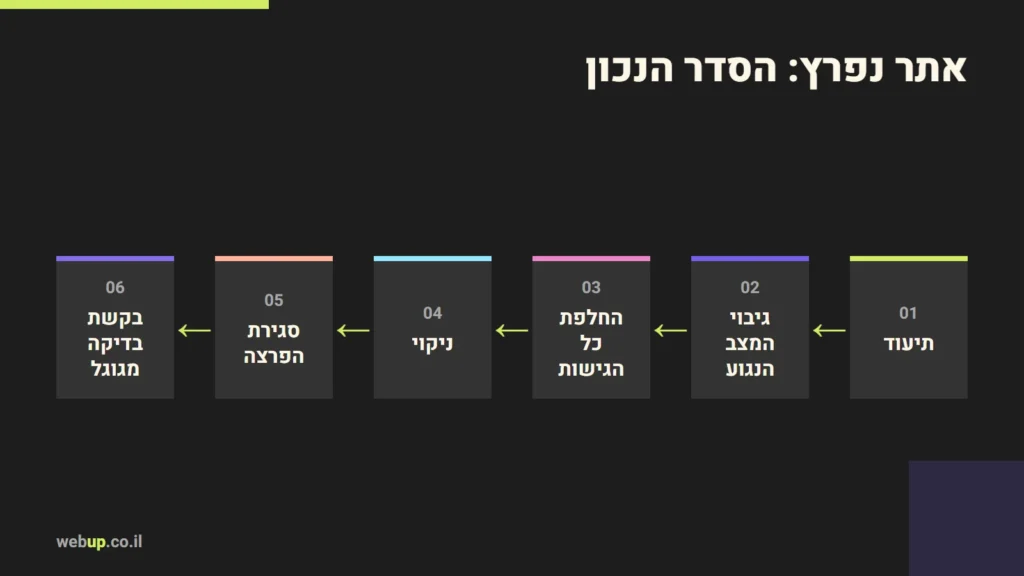
אתר נפרץ הוא אתר שמישהו השיג בו שליטה בלי רשות — הוסיף תוכן, קבצים, משתמשים או קוד זדוני. מה שעושים בשעות הראשונות קובע אם הנזק ייגמר בתיקון אחד או יחזור שוב ושוב. הסדר הנכון: לתעד, לגבות את המצב הקיים, לנעול את כל נקודות הגישה, לנקות, לסגור את הפרצה שדרכה נכנסו — ורק בסוף לבקש מגוגל לבדוק מחדש. בהמשך אני עובר על כל שלב, לפי ההנחיות של וורדפרס ושל גוגל.
איך יודעים שהאתר נפרץ
התיעוד הרשמי של וורדפרס מונה כמה "סימני חדירה" ברורים:
- גוגל או דפדפנים מציגים אזהרה לפני הכניסה לאתר.
- חברת האחסון השביתה את האתר.
- גולשים מדווחים שהאנטי-וירוס שלהם חוסם את האתר.
- הופיעו משתמשים חדשים, עמודים או קבצים שאף אחד לא יצר.
- רואים בעין שהאתר שונה — הפניות לאתרים אחרים, טקסט בשפה זרה, פרסומות שלא הוספתם.
יש גם פריצות שקטות. בפריצת "מילות המפתח היפניות", למשל, נוצרים אלפי עמודי ספאם בתיקיות אקראיות, ולפעמים הם מוצגים רק לגוגל ולא לבעל האתר. חיפוש site: עם הדומיין שלכם בגוגל, וכלי בדיקת הכתובות ב-Search Console, חושפים אותם.
שלב 1: לתעד לפני שנוגעים
לפני כל תיקון, כתבו מה ראיתם, מתי, ומה השתנה באתר לאחרונה — תוסף חדש, עדכון, משתמש שנוסף. וורדפרס ממליצה על זה כצעד הראשון: זה הבסיס לדוח האירוע, והוא יעזור להבין איך נכנסו.
שלב 2: גיבוי של המצב הנגוע
זה נשמע הפוך, אבל לפני הניקוי שומרים עותק של האתר כמו שהוא — קבצים ומסד נתונים. אם משהו ישתבש בזמן הניקוי, יהיה ממה לשחזר, ויהיה חומר לבדוק מה בדיוק שונה. במקביל בודקים אם יש גיבוי נקי מלפני הפריצה. שימו לב: פריצות רבות מושתלות שבועות לפני שהן "מתעוררות", ולכן גם גיבוי ישן עלול להכיל את הדלת האחורית. איך עובדים עם גיבויים נכון פירטתי במדריך הגיבויים לוורדפרס ובמאמר על שחזור אתר מגיבוי.
שלב 3: לנעול את כל נקודות הגישה
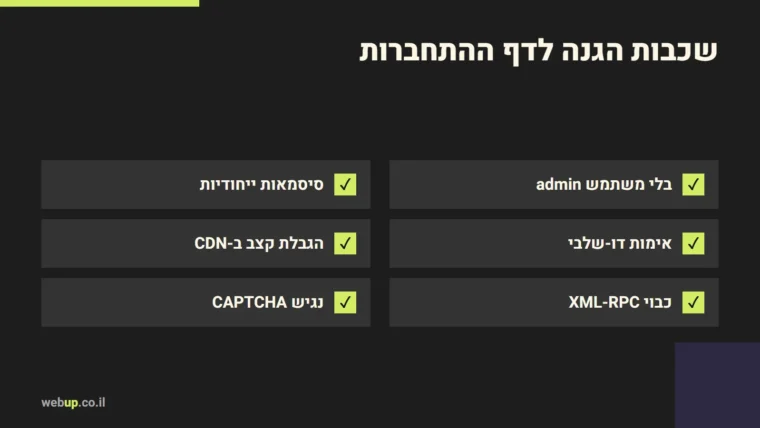
החלפת סיסמת הניהול לבדה לא מספיקה. לפי וורדפרס, צריך להחליף את כל נקודות הגישה:
- כל המשתמשים בממשק הניהול — ובמיוחד מנהלים. מוחקים משתמשים שלא מכירים.
- גישת FTP/SFTP ופאנל האחסון.
- סיסמת מסד הנתונים (ומעדכנים אותה ב-
wp-config.php). - מפתחות האבטחה (salts) ב-
wp-config.php— החלפתם מנתקת כל מי שמחובר כרגע.
ובנוסף: לסרוק את המחשבים שמהם מתחברים לאתר. וורדפרס מציינת שבמקרים רבים הפריצה מתחילה בסוס טרויאני על המחשב המקומי, שגונב פרטי גישה. על סיסמאות ואימות דו-שלבי כתבתי במאמר סיסמה חזקה ואימות דו שלבי.
שלב 4: למצוא ולנקות
כאן רוב העבודה. כמה כללים מתוך ההנחיות של וורדפרס:
- מחליפים את קבצי הליבה — את התיקיות
wp-adminו-wp-includesאפשר להחליף בעותק נקי של אותה גרסה בדיוק, דרך העלאת קבצים ולא דרך כפתור ההתקנה מחדש (שמחליף רק קבצים קיימים, בעוד שפריצות מוסיפות קבצים חדשים). - בודקים את
.htaccess— אחד הקבצים שהכי נוטים להשתנות בפריצות. - עוברים על התבנית והתוספים — קבצים כמו
index.php,header.php,footer.phpו-functions.phpמשפיעים על כל עמוד, ולכן הם מטרה מועדפת. - סורקים — גם בסורק בתוך האתר (תוסף) וגם בסורק חיצוני. כל אחד רואה דברים אחרים.
- בודקים את מסד הנתונים — משתמשים מוסתרים, תוכן מוזרק בפוסטים ובהגדרות.
כשהקוד של האתר מנוהל בגרסאות (git), הניקוי פשוט בהרבה: משווים את הקבצים בשרת לגרסה השמורה, ורואים מיד כל קובץ שנוסף או שונה. על סימני נוזקה ואיך הם נראים בקוד כתבתי במאמר נוזקה באתר.
שלב 5: לסגור את הפרצה
אתר שנוקה בלי שנסגרה הדרך שבה נכנסו — ייפרץ שוב. בוורדפרס, ברוב המקרים זה תוסף או תבנית עם חולשה ידועה שלא עודכנו; לפי נתוני 2025 שסקרתי במדריך אבטחת וורדפרס, הרוב המכריע של החולשות שהתגלו היו בתוספים. מעדכנים הכל, מוחקים תוספים שלא בשימוש, ואחרי שהאתר נקי — מחליפים שוב את כל הסיסמאות. וורדפרס מדגישה את זה: סיסמאות שהוחלפו בזמן שהאתר עוד היה נגוע עלולות להיות חשופות.
שלב 6: לבקש מגוגל בדיקה חוזרת
אם גוגל סימנה את האתר, האזהרה מופיעה בדוח בעיות האבטחה ב-Search Console — בתוצאות החיפוש או כדף אזהרה בדפדפן. הדוח מחלק את הבעיות לשלוש קבוצות: תוכן פרוץ, תוכנה זדונית, והנדסה חברתית. רק אחרי שהאתר נקי לגמרי בוחרים "בקשת בדיקה" ומסבירים מה תוקן.
לפי ההנחיות של גוגל, בקשה שנשלחת לפני שהבעיה באמת נפתרה רק מאריכה את הזמן שבו האתר מסומן כמסוכן. גוגל מציינת שבדיקה יכולה לקחת מכמה ימים ועד כמה שבועות.
| טעות נפוצה | למה היא מזיקה |
|---|---|
| שחזור מגיבוי בלי לבדוק אותו | הגיבוי עלול להכיל את אותה דלת אחורית |
| החלפת סיסמת המנהל בלבד | הפורץ נשאר עם גישת FTP, מסד נתונים או משתמש נוסף |
| ניקוי בלי עדכון | הפרצה נשארת פתוחה, והאתר נפרץ שוב |
| בקשת בדיקה מגוגל מוקדם מדי | מאריכה את התקופה שבה האתר מסומן |
שאלות נפוצות
האם להתחיל את האתר מחדש מאפס?
לפעמים זה הפתרון הנקי ביותר, אבל ברוב המקרים מחליפים את הליבה, התוספים והתבנית בעותקים נקיים, ומנקים את התוכן ומסד הנתונים — בלי לאבד את האתר.
האם הפריצה פוגעת גם במייל?
יכולה. וורדפרס מזכירה שאתרים פרוצים משמשים לשליחת ספאם, ואז כתובת השרת נכנסת לרשימות חסימה — מה שפוגע גם בדואר שנשלח מאותו שרת.
כשאני מתחזק אתר, העדכונים, הגיבויים והניטור נועדו בדיוק למנוע את התרחיש הזה — ראו תחזוקת אתרים. אם האתר שלכם כבר נפרץ, ספרו לי מה אתם רואים.
אהבתם את המאמר?