סיסמה חזקה היום היא בעיקר סיסמה ארוכה וייחודית — לא סיסמה עם סימנים מיוחדים שמחליפים כל שלושה חודשים. אימות דו שלבי מוסיף שכבה שנייה: גם אם הסיסמה דלפה, אי אפשר להתחבר בלי הגורם השני. כך קובעות גם ההנחיות העדכניות של NIST, המכון האמריקאי לתקנים, במסמך SP 800-63B — שהפך הרבה מההרגלים הישנים על הראש. במאמר הזה: מה ההנחיות אומרות, איך זה מתורגם לאתר של עסק, ואיזה סוג של אימות דו שלבי באמת מגן.
מה השתנה בהנחיות על סיסמאות
כמה מהכללים שרובנו גדלנו עליהם — אותיות גדולות, מספר, סימן מיוחד, החלפה תקופתית — לא מופיעים בהנחיות העדכניות. חלקם אפילו אסורים בהן:
| ההרגל הישן | מה NIST SP 800-63B קובע |
|---|---|
| חובה אות גדולה, מספר וסימן | אסור לכפות כללי הרכב כאלה |
| להחליף סיסמה כל כמה חודשים | אסור לחייב החלפה תקופתית — רק כשיש סימן שהסיסמה נחשפה |
| 8 תווים זה מספיק | סיסמה שהיא הגורם היחיד — לפחות 15 תווים; כחלק מאימות רב-שלבי — לפחות 8 |
| הגבלת אורך מקסימלי קצרה | צריך לאפשר לפחות 64 תווים |
| חסימת הדבקה בשדה סיסמה | צריך לאפשר מנהלי סיסמאות ומילוי אוטומטי, ומומלץ לאפשר הדבקה |
ההנחיות גם מחייבות מערכות לבדוק סיסמאות חדשות מול רשימה של סיסמאות נפוצות או כאלה שנחשפו בדליפות, ולהגביל ניסיונות התחברות חוזרים.
ההיגיון פשוט: כללי הרכב גורמים לאנשים לבחור סיסמאות צפויות ("Password1!"), והחלפה תקופתית גורמת להם לשנות תו אחד בסוף. אורך וייחודיות מגנים יותר.
איך נראית סיסמה חזקה בפועל
- ארוכה — משפט או רצף של כמה מילים אקראיות שקל לזכור וקשה לנחש.
- ייחודית — לא משמשת באף אתר אחר. זה החלק הקריטי: כשאתר אחד דולף, תוקפים מנסים את אותו צירוף מייל וסיסמה בכל מקום.
- שמורה במנהל סיסמאות — הדרך המעשית היחידה להחזיק סיסמה ייחודית לכל שירות.
אימות דו שלבי: לא כל השיטות שוות
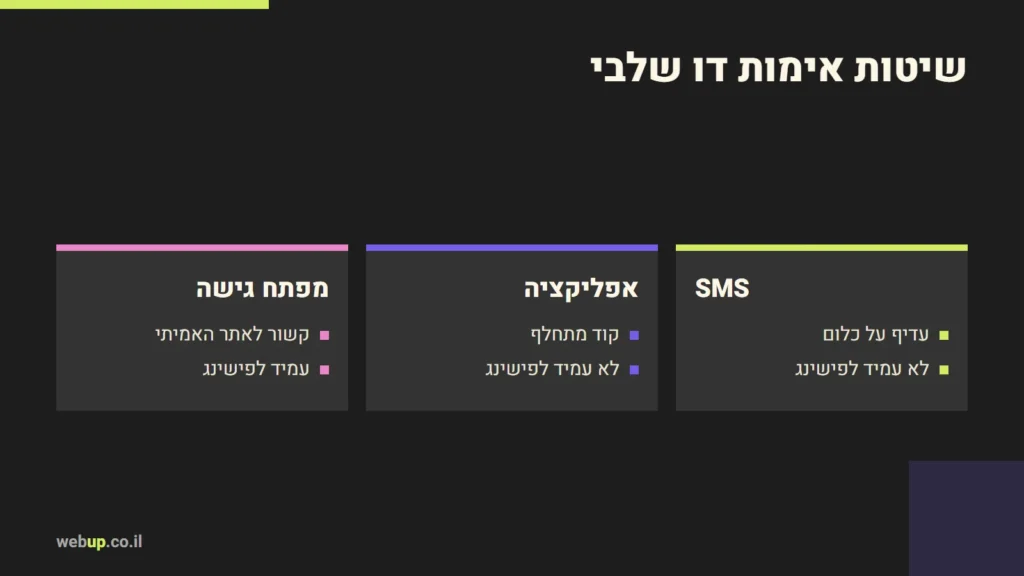
אימות דו שלבי (2FA) מבקש, בנוסף לסיסמה, משהו שיש לכם — טלפון, אפליקציה או מפתח אבטחה. השיטות נבדלות ברמת ההגנה שלהן, ובעיקר בשאלה אם הן עמידות לפישינג — אתר מזויף שגונב גם את הסיסמה וגם את הקוד:
| שיטה | איך זה עובד | עמידות לפישינג |
|---|---|---|
| קוד ב-SMS | קוד נשלח למספר הטלפון | לא עמידה; NIST מגדיר אימות דרך רשת הטלפון כ"מוגבל" |
| אפליקציית אימות | קוד מתחלף כל כמה שניות באפליקציה | לא עמידה — אפשר להקליד את הקוד באתר מזויף |
| מפתח גישה (Passkey) או מפתח אבטחה | אימות קריפטוגרפי שקשור לכתובת האתר האמיתית | עמידה לפישינג |
לפי NIST, שיטות מבוססות WebAuthn — מפתחות גישה ומפתחות אבטחה פיזיים — עמידות לפישינג, ואילו קודים חד-פעמיים ושליחה ל-SMS לא. ובכל זאת: כל אימות דו שלבי עדיף בהרבה על סיסמה לבד. SMS עדיף על כלום; אפליקציה עדיפה על SMS; מפתח גישה עדיף על שתיהן.
מה זה אומר לאתר של עסק
יש שני צדדים: החשבונות שלכם שמנהלים את האתר, והחשבונות של המשתמשים באתר — אם יש כאלה.
החשבונות שמנהלים את האתר
חשבון ניהול שנפרץ הוא שליטה מלאה באתר. אבל האתר הוא רק אחד מכמה חשבונות קריטיים:
- ממשק הניהול של האתר (בוורדפרס — כל משתמש עם הרשאות מנהל או עורך).
- רשם הדומיין — מי ששולט בדומיין שולט באתר ובמייל. ראו איך בוחרים שם דומיין.
- חשבון האחסון וחשבון ה-DNS או ה-CDN.
- המייל העסקי — דרכו משחזרים סיסמאות לכל השאר.
לכל אחד מאלה: סיסמה ייחודית, אימות דו שלבי, ומשתמש נפרד לכל אדם — לא חשבון אחד משותף לכל הצוות.
וורדפרס
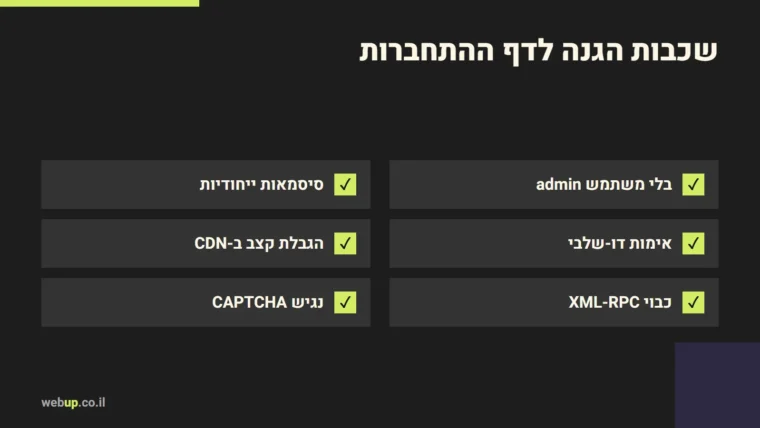
וורדפרס לא כולל אימות דו שלבי בליבה, אבל אפשר להוסיף אותו בתוסף. תוספי אבטחה נפוצים כוללים אותו יחד עם הגבלת ניסיונות התחברות וחסימת סיסמאות שדלפו — ראו תוסף אבטחה לוורדפרס. בנוסף, כדאי לצמצם את מספר המשתמשים עם הרשאות מנהל, ולמחוק משתמשים של אנשים שכבר לא עובדים על האתר.
אתר עם חשבונות משתמשים
אם האתר מאפשר הרשמה — חנות, אזור לקוחות, מערכת — כדאי ליישם את ההנחיות גם עבור המשתמשים: לאפשר סיסמאות ארוכות ומנהלי סיסמאות, לבדוק סיסמאות מול רשימת סיסמאות שדלפו, להגביל ניסיונות התחברות, ולהציע אימות דו שלבי או מפתחות גישה. ולא לכפות כללי הרכב או החלפה תקופתית.
רשימת בדיקה
- סיסמה ייחודית וארוכה לכל חשבון קריטי, שמורה במנהל סיסמאות.
- אימות דו שלבי בממשק הניהול, ברשם הדומיין, באחסון ובמייל.
- עדיפות למפתחות גישה או אפליקציית אימות על פני SMS.
- קודי גיבוי לאימות שמורים במקום בטוח.
- משתמש נפרד לכל אדם, ומחיקת משתמשים לא פעילים.
- החלפת סיסמה מיידית כשיש חשד לדליפה.
על שאר צעדי האבטחה לעסקים קטנים כתבתי באבטחת מידע לעסק קטן ובאבטחת אתר וורדפרס.
שאלות נפוצות
כמה תווים צריכה להיות סיסמה?
לפי NIST, סיסמה שהיא אמצעי האימות היחיד — לפחות 15 תווים. ארוכה יותר — טוב יותר, במיוחד כשמנהל סיסמאות זוכר אותה בשבילכם.
צריך להחליף סיסמאות כל כמה חודשים?
לא לפי ההנחיות העדכניות. מחליפים כשיש סימן שהסיסמה נחשפה — למשל דליפה בשירות שבו השתמשתם בה.
אימות ב-SMS לא בטוח?
הוא פחות בטוח משיטות אחרות ולא עמיד לפישינג, אבל עדיף בהרבה על סיסמה בלבד. אם השירות מציע אפליקציית אימות או מפתח גישה — עדיף לעבור אליהם.
מאמרים קשורים: הגנה על דף ההתחברות של וורדפרס: סיסמאות, 2FA, הגבלת קצב ו-XML-RPC וSSO והתחברות עם גוגל: איך זה עובד ומתי להוסיף.
רוצים לוודא שהחשבונות שמנהלים את האתר שלכם מוגנים? זה חלק מתחזוקת אתרים. כתבו לי.
אהבתם את המאמר?