Passkey (מפתח גישה) הוא דרך להתחבר לאתר או לאפליקציה בלי סיסמה: במקום להקליד סיסמה, המשתמש מאשר את ההתחברות כמו שהוא פותח את הטלפון — בטביעת אצבע, בזיהוי פנים או בקוד המכשיר. מאחורי הקלעים, המכשיר יוצר זוג מפתחות: מפתח פרטי שנשאר אצל המשתמש, ומפתח ציבורי שנשמר בשרת של האתר. מכיוון שבשרת אין שום סוד שאפשר לגנוב, ומכיוון שהמפתח עובד רק באתר שבשבילו נוצר, Passkeys עמידים לדליפות ולהתחזות (פישינג) הרבה יותר מסיסמאות.
איך זה עובד
לפי המדריך של web.dev:
- יצירה: האתר מבקש מהדפדפן ליצור מפתח גישה דרך ממשק WebAuthn. מנהל המפתחות במכשיר יוצר זוג מפתחות, והשרת שומר רק את המפתח הציבורי.
- התחברות: השרת שולח "אתגר", המכשיר חותם עליו במפתח הפרטי — רק אחרי שהמשתמש אימת את עצמו בנעילת המסך — והשרת בודק את החתימה בעזרת המפתח הציבורי.
- עמידות לפישינג: המפתח הפרטי חותם רק עבור הדומיין האמיתי של האתר. אתר מתחזה בדומיין אחר פשוט לא יקבל חתימה.
- סנכרון: מנהלי מפתחות כמו מנהל הסיסמאות של גוגל ו-iCloud Keychain מסנכרנים את המפתחות בין המכשירים של המשתמש. יש גם מפתחות שקשורים למכשיר אחד ולא מסתנכרנים.
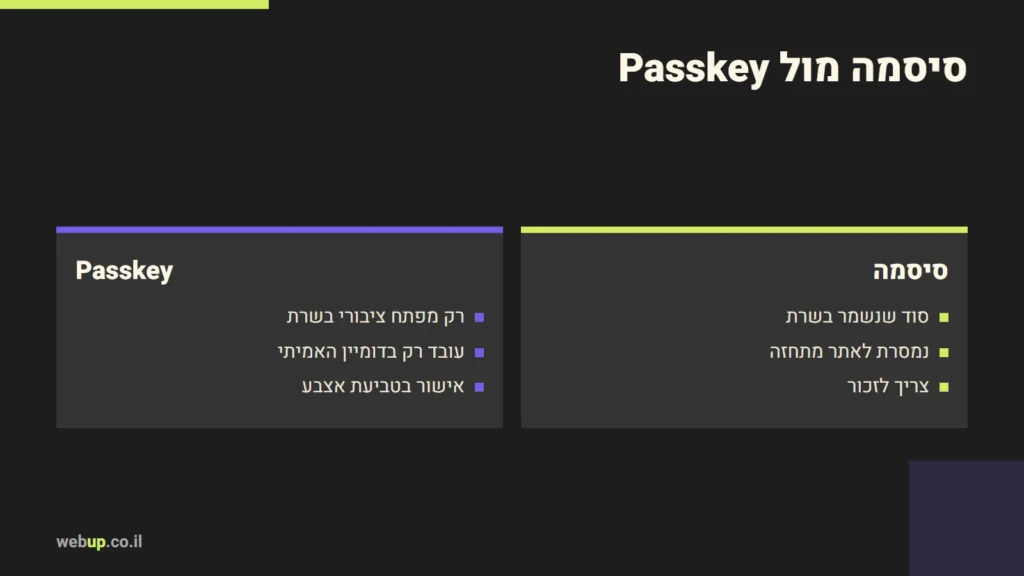
סיסמה, אימות דו-שלבי ו-Passkey
| סיסמה | סיסמה + קוד SMS | Passkey | |
|---|---|---|---|
| מה נשמר בשרת | גיבוב של הסיסמה | גיבוב + מספר טלפון | מפתח ציבורי בלבד |
| דליפה מהשרת | מסוכנת, במיוחד בסיסמאות חוזרות | מסוכנת פחות | לא חושפת סוד שמאפשר התחברות |
| אתר מתחזה | המשתמש עלול למסור את הסיסמה | המשתמש עלול למסור גם את הקוד | המפתח לא עובד בדומיין אחר |
| נוחות | צריך לזכור או לשמור | עוד צעד בכל התחברות | אישור בטביעת אצבע או קוד מכשיר |
על סיסמאות ואימות דו-שלבי באתר — ומה ההנחיות העדכניות אומרות עליהם — כתבתי במאמר סיסמאות ואימות דו-שלבי לאתר.
מתי כדאי להוסיף Passkeys לאתר
- אתרים עם חשבונות משתמשים — חנויות, אזורים אישיים, פלטפורמות, מערכות SaaS. שם הם חוסכים סיסמאות שנשכחות, חוזרות ודולפות.
- חשבונות מנהלים — למערכת ניהול או לפאנל של האתר, Passkey הוא אמצעי אימות חזק במיוחד, כי הוא עמיד לפישינג שמכוון בדיוק לחשבונות כאלה.
- אתר תדמית בלי משתמשים — אין צורך. מה שחשוב שם הוא שהחשבונות של מנהלי האתר מוגנים היטב.
מה לשים לב אליו בהטמעה
- להציע, לא לכפות. בהתחלה מוסיפים Passkey כאפשרות לצד ההתחברות הקיימת, ומציעים למשתמש ליצור מפתח אחרי שהתחבר.
- שחזור חשבון. מה קורה כשמשתמש מאבד את המכשיר או עובר למערכת אחרת? צריך דרך שחזור שלא פותחת דלת אחורית חלשה יותר מהמפתח עצמו.
- כמה מפתחות למשתמש. משתמש יכול ליצור מפתח בטלפון ובמחשב; המערכת צריכה לאפשר ניהול שלהם — לראות, לשנות שם ולמחוק.
- להשתמש בספרייה בדוקה. WebAuthn כולל פרטים קריפטוגרפיים רבים. לא כותבים אותו מאפס, אלא משתמשים בספריות מוכרות ומתוחזקות.
Passkeys ו-SSO
שתי הגישות לא מתחרות זו בזו. התחברות עם גוגל מעבירה את האימות לספק חיצוני; Passkey שומר את האימות אצלכם, בלי תלות בספק. מערכות רבות מציעות את שתיהן, ומשאירות למשתמש לבחור — ראו SSO והתחברות עם גוגל.
שאלות נפוצות
האם האתר מקבל את טביעת האצבע שלי?
לא. האימות הביומטרי מתבצע במכשיר בלבד, ורק פותח את המפתח הפרטי. האתר מקבל חתימה, לא נתון ביומטרי.
מה קורה אם אני מאבד את הטלפון?
אם המפתחות מסונכרנים דרך מנהל הסיסמאות, הם זמינים במכשיר החדש אחרי התחברות לחשבון. אם המפתח היה קשור למכשיר אחד, צריך את דרך השחזור שהאתר מציע.
אני בונה מערכות עם ניהול משתמשים והתחברות מאובטחת, ומגן על חשבונות הניהול של כל אתר שאני מתחזק. אפשר לקרוא על מערכות ניהול תוכן בהתאמה אישית, או לכתוב לי.
אהבתם את המאמר?