SSO (Single Sign-On, התחברות יחידה) הוא מנגנון שמאפשר למשתמש להתחבר לאתר או לכמה מערכות באמצעות חשבון אחד קיים — למשל חשבון גוגל, מיקרוסופט או אפל — בלי ליצור סיסמה חדשה. מבחינת בעל האתר, האתר לא מקבל ולא שומר סיסמה: ספק הזהות מאמת את המשתמש ושולח לאתר אישור חתום שזה אכן הוא. "התחברות עם גוגל" היא הדוגמה המוכרת ביותר. במאמר הזה: איך זה עובד, מתי כדאי להוסיף, ומה לשים לב אליו.
איך זה עובד, בקצרה
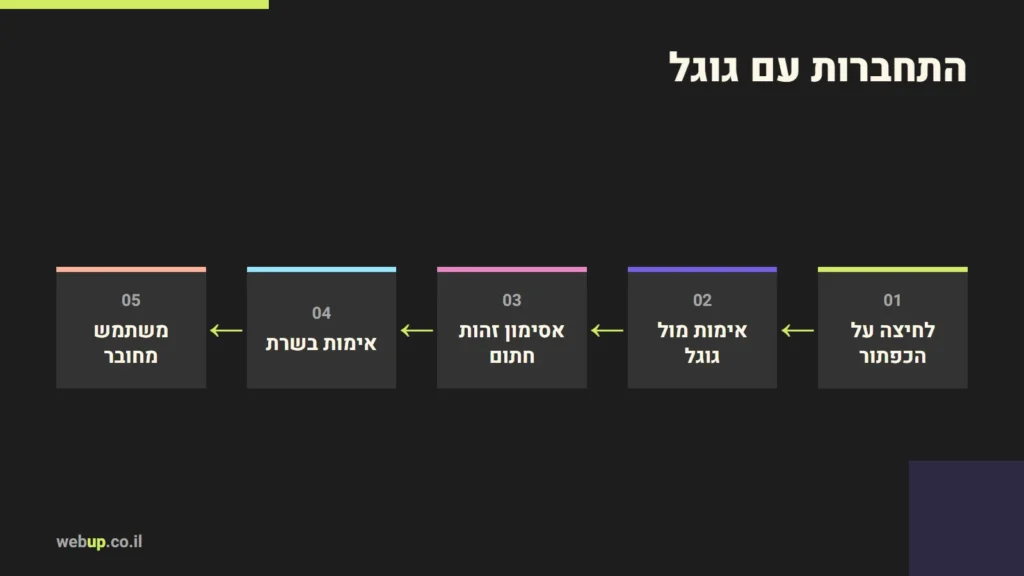
- המשתמש לוחץ על "התחברות עם גוגל".
- הוא מועבר לגוגל (או לחלון של גוגל), ושם מתחבר — אם הוא כבר מחובר, מספיקה לחיצה אחת.
- גוגל מחזירה לאתר אסימון זהות חתום (ID token) עם הפרטים שהמשתמש הסכים לשתף.
- השרת של האתר מאמת את החתימה, ויוצר או מחבר חשבון משתמש.
לפי התיעוד של Google Identity Services, "Sign in with Google" מבוסס על OAuth 2.0, ותומך גם בהתחברות בלחיצה אחת (One Tap) למי שכבר מחובר לחשבון גוגל. ממשק האימות מחזיר אסימוני זהות שמשמשים רק להתחברות לאתר; גישה לנתונים נוספים של המשתמש — למשל ליומן — היא הרשאה נפרדת, ודורשת אישור נפרד.
OAuth, OpenID Connect ו-SAML — ההבדלים
| תקן | מה הוא עושה | איפה פוגשים אותו |
|---|---|---|
| OAuth 2.0 | מתן הרשאה לאפליקציה לפעול בשם המשתמש, בלי למסור לה סיסמה | חיבור אתר לשירות חיצוני, ממשקי API |
| OpenID Connect | שכבת זהות מעל OAuth 2.0 — מי המשתמש | התחברות עם גוגל, מיקרוסופט ואחרים באתרים |
| SAML | תקן ותיק להתחברות יחידה בארגונים | מערכות ארגוניות, התחברות עובדים |
לאתר של עסק או לפלטפורמה לקהל הרחב, ההתחברות עם ספקים כמו גוגל היא בדרך כלל המקרה הרלוונטי. SAML נכנס לתמונה כשמוכרים מערכת לארגונים שרוצים שהעובדים יתחברו עם החשבון הארגוני.
מתי כדאי להוסיף התחברות עם גוגל
- כשיש באתר חשבונות משתמשים — חנות, אזור אישי, פלטפורמת קורסים, מערכת SaaS, אינדקס שבו בעלי עסקים מנהלים כרטיס.
- כשההרשמה היא נקודת נטישה — כל שדה וכל סיסמה חדשה מאבדים חלק מהנרשמים.
- כשרוצים לא לשמור סיסמאות בכלל — פחות מידע רגיש בשרת אומר פחות נזק אפשרי בדליפה.
באתר תדמית רגיל, בלי משתמשים רשומים, אין סיבה להוסיף SSO — ההתחברות היחידה שם היא של מנהלי האתר, ושם עדיף אימות דו-שלבי חזק. ראו סיסמאות ואימות דו-שלבי.
מה לשים לב אליו
- לאמת את האסימון בשרת. לא סומכים על מה שהדפדפן שולח בלי לבדוק את החתימה, את קהל היעד ואת תוקף האסימון — לפי ההנחיות של הספק.
- לחבר חשבונות נכון. משתמש שנרשם קודם עם מייל וסיסמה ואחר כך מתחבר עם גוגל באותו מייל — צריך להחליט מראש אם ואיך מאחדים את החשבונות, בלי לאפשר השתלטות על חשבון.
- להשאיר דרך חלופית. לא לכולם יש חשבון גוגל, ולא כולם רוצים להשתמש בו. לרוב כדאי להציע גם אפשרות נוספת — מייל, או מפתחות גישה (Passkeys).
- לבקש רק את מה שצריך. להתחברות מספיקים זהות ומייל. בקשת הרשאות רחבות מבהילה משתמשים, ומטילה עליכם אחריות על מידע שאתם לא צריכים.
- פרטיות. מידע שמתקבל מספק הזהות הוא מידע אישי לכל דבר — הוא צריך להופיע במדיניות הפרטיות ולהישמר בהתאם.
בוורדפרס ובמערכות ייעודיות
בוורדפרס אפשר להוסיף התחברות עם גוגל באמצעות תוסף, אבל זה עוד תוסף שמטפל בהתחברות — ולכן צריך לבחור אותו בקפידה ולעדכן אותו. ראו איך בוחרים תוספים. במערכת שנבנית בהתאמה אישית, ההתחברות משתלבת ישירות בניהול המשתמשים, עם שליטה מלאה בתהליך חיבור החשבונות ובהרשאות. על בניית מוצר עם משתמשים ומנויים כתבתי במאמר מה זה SaaS.
שאלות נפוצות
האם האתר רואה את הסיסמה של חשבון הגוגל?
לא. ההתחברות מתבצעת מול גוגל, והאתר מקבל רק אישור חתום עם הפרטים שהמשתמש אישר לשתף.
מה קורה אם המשתמש מאבד גישה לחשבון הגוגל?
הוא לא יוכל להתחבר בדרך הזו. לכן כדאי לאפשר דרך התחברות נוספת, או תהליך שחזור שלא תלוי רק בספק אחד.
אני בונה מערכות עם ניהול משתמשים, הרשמה והתחברות — כולל חיבור לספקי זהות. הפירוט בעמוד אינטגרציות ו-API, ואפשר לספר לי על המערכת.
אהבתם את המאמר?