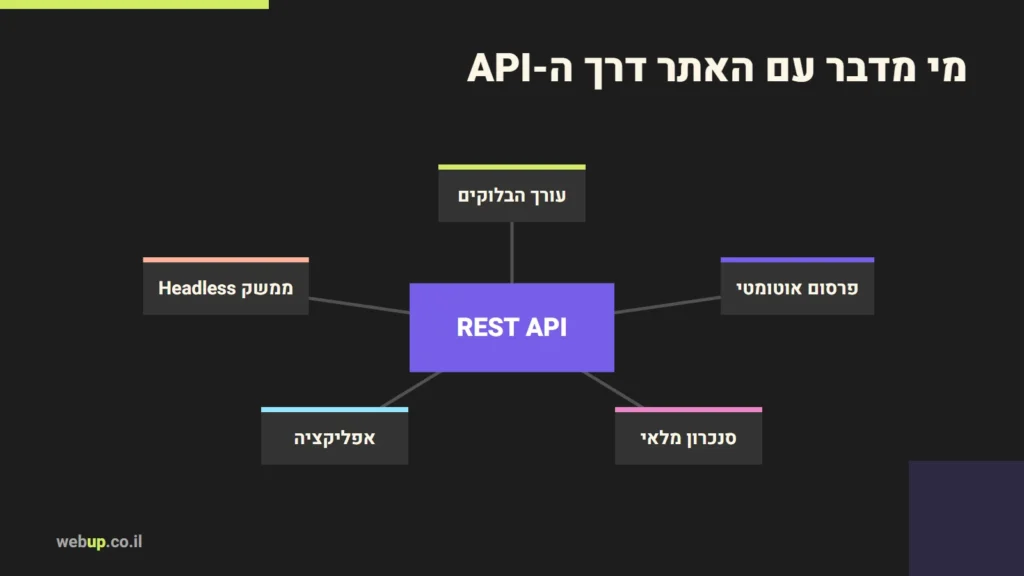
ה-REST API של וורדפרס הוא ממשק שמאפשר לתוכנות אחרות לקרוא ולכתוב את התוכן של האתר בפורמט JSON — פוסטים, עמודים, קטגוריות, משתמשים וסוגי תוכן מותאמים — בלי לעבור דרך ממשק הניהול. לפי התיעוד הרשמי, הוא מה שמפעיל את עורך הבלוקים של וורדפרס עצמה, והוא משמש לבניית תוספים, ממשקים מותאמים ואפליקציות נפרדות. הכלל הבסיסי: תוכן ציבורי זמין לכולם, ותוכן פרטי או פעולות כתיבה דורשים הזדהות.
איך זה נראה
לפי מסמך המושגים הבסיסיים, נקודת הכניסה היא /wp-json/, ובקשת GET אליה מחזירה אינדקס של כל הנתיבים הזמינים. הנתיב לפוסטים, למשל:
GET  https://example.co.il/wp-json/wp/v2/posts
POST https://example.co.il/wp-json/wp/v2/posts   (requires auth)
"נתיב" (route) הוא הכתובת, ו"נקודת קצה" (endpoint) היא השילוב של הכתובת עם פעולה — קריאה, יצירה, עדכון או מחיקה. אם האתר לא משתמש בקישורים קבועים "יפים", אפשר להעביר את הנתיב כפרמטר ?rest_route=.
למה זה שימושי לאתר של עסק
| שימוש | דוגמה |
|---|---|
| פרסום אוטומטי | מערכת חיצונית שמפרסמת מאמרים או מוצרים לאתר |
| סנכרון | עדכון מלאי, מחירים או פרטי סניפים ממערכת אחרת |
| אפליקציה | אפליקציה שמציגה את התוכן של האתר |
| Headless | וורדפרס כמערכת ניהול בלבד, וממשק נפרד שמציג את התוכן |
| תוספים ותבניות | טעינת נתונים בלי לרענן את העמוד |
הסבר כללי על API ועל Webhooks, ומה לשאול לפני שמחברים מערכת חיצונית, נמצא במאמר API מה זה.
הזדהות
לפי מדריך ההזדהות הרשמי, יש שתי דרכים מובנות:
- עוגייה + nonce — לבקשות מתוך האתר עצמו, של משתמש מחובר. בלי nonce, הבקשה נחשבת לא מזוהה גם אם המשתמש מחובר.
- Application Passwords — קיימות מגרסה 5.6. סיסמה ייעודית שנוצרת במסך המשתמש ומשמשת מערכות חיצוניות, בבקשות על גבי HTTPS. אפשר לבטל כל סיסמה בנפרד בלי לגעת בסיסמה הרגילה.
אבטחה: מה לבדוק
- הרשאות מינימליות — מערכת חיצונית שרק מפרסמת מאמרים צריכה משתמש בתפקיד "כותב" או "עורך", לא מנהל. ראו הרשאות משתמשים בוורדפרס.
- סיסמה נפרדת לכל מערכת — כך אפשר לבטל גישה של מערכת אחת בלי לפגוע באחרות.
- חשיפת שמות משתמשים — נקודת הקצה של המשתמשים מציגה שמות משתמשים של כותבים. אפשר להגביל אותה, אבל העיקר הוא סיסמאות חזקות ואימות דו-שלבי. ראו סיסמה חזקה ואימות דו שלבי.
- נקודות קצה מותאמות — כל נקודה שתוסף או תבנית מוסיפים צריכה בדיקת הרשאות. נקודת קצה בלי בדיקה כזו היא פרצה.
- חומת אש — חלק מכלי האבטחה חוסמים את ה-API כברירת מחדל, ושוברים בלי כוונה את העורך או חיבורים חיצוניים.
וורדפרס Headless
בגישה הזו, וורדפרס משמשת רק לניהול התוכן, והאתר שהגולשים רואים נבנה בטכנולוגיה אחרת שמושכת את התוכן מה-API. זה נותן גמישות בממשק, אבל מוסיף מורכבות: שתי מערכות לתחזק, תצוגה מקדימה שצריך לבנות מחדש, ותוספים שמשנים את התצוגה כבר לא עובדים. לרוב אתרי העסקים, וורדפרס רגילה עם תבנית ייעודית פשוטה ומהירה יותר. ההשוואה המלאה במאמר Headless CMS.
תכנון חיבור: השאלות שחוסכות בעיות
לפני שמחברים מערכת חיצונית לאתר וורדפרס, כדאי לענות על כמה שאלות — כי רוב התקלות בחיבורים כאלה לא נובעות מה-API עצמו אלא מהתכנון:
- מי מקור האמת? אם מחיר מתעדכן גם באתר וגם במערכת החיצונית, מה קורה כשהם סותרים?
- מה קורה כשהחיבור נכשל? האם יש ניסיון חוזר, התראה, יומן תקלות?
- כמה בקשות ובאיזה קצב? סנכרון של אלפי פריטים בבת אחת יכול להעמיס על השרת.
- איזה משתמש מבצע את הפעולות? משתמש ייעודי לכל מערכת, עם ההרשאות המינימליות.
- מה עם תמונות? העלאת קבצים דרך ה-API היא שלב נפרד, וכדאי לתכנן אותו.
חיבור שנבנה עם תשובות לשאלות האלה עובד שנים. חיבור שנבנה "מהר" נשבר בפעם הראשונה שמשהו לא קורה כמו בדוגמה.
שאלות נפוצות
האם לכבות את ה-REST API?
לא. עורך הבלוקים ותוספים רבים תלויים בו. עדיף להגביל נקודות קצה ספציפיות ולוודא הרשאות נכונות.
האם סוגי תוכן מותאמים זמינים ב-API?
רק אם הם נרשמו עם show_in_rest. ראו סוגי תוכן בוורדפרס.
מה ההבדל בין REST API ל-Webhook?
ב-API המערכת שלכם שואלת את האתר. ב-Webhook האתר מודיע למערכת אחרת כשמשהו קורה.
חיבורים בין אתר וורדפרס למערכות אחרות — פרסום, סנכרון, CRM ותשלומים — הם חלק מאינטגרציות ו-API לאתרים. ספרו לי מה צריך להתחבר למה.
אהבתם את המאמר?