הרשאות משתמשים בוורדפרס נקבעות לפי "תפקיד" (role) — מנהל, עורך, כותב, תורם או מנוי — שכל אחד מהם מגדיר אילו פעולות המשתמש יכול לבצע באתר. העיקרון החשוב ביותר הוא הרשאה מינימלית: כל אדם מקבל בדיוק את מה שהוא צריך לעבודה שלו, ולא יותר. באתרים של עסקים, הבעיה הנפוצה היא הפוכה — כולם מנהלים, כולל ספקים שסיימו לעבוד לפני שנים, וכל חשבון כזה הוא דלת נוספת לאתר.
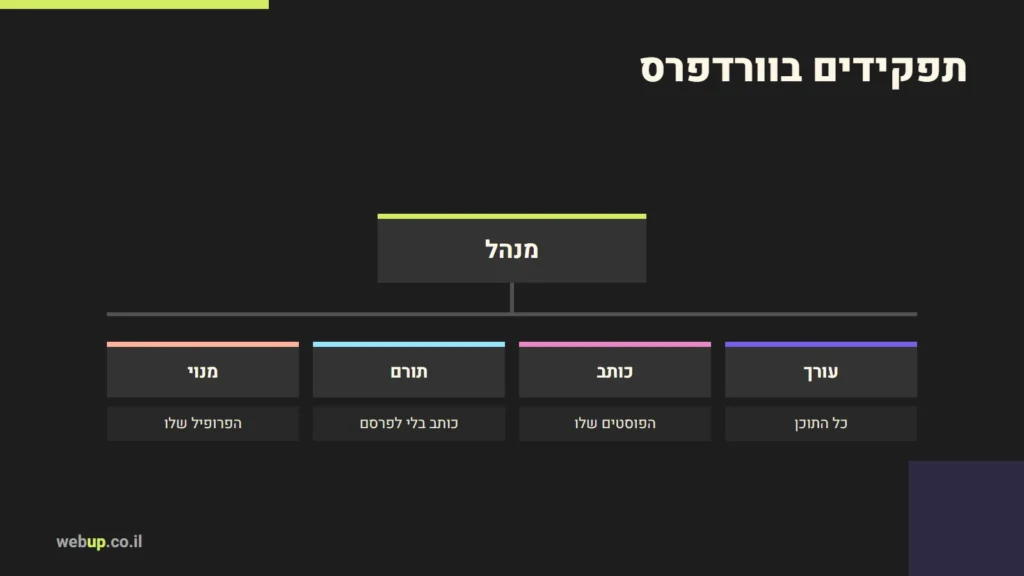
חמשת התפקידים המובנים
| תפקיד | מה הוא יכול | למי הוא מתאים |
|---|---|---|
| מנהל (Administrator) | גישה לכל אפשרויות הניהול באתר — כולל התקנת תוספים, החלפת תבנית וניהול משתמשים | בעל האתר, ומי שמתחזק אותו טכנית |
| עורך (Editor) | מפרסם ומנהל פוסטים ועמודים, כולל של משתמשים אחרים | מי שאחראי על התוכן באתר |
| כותב (Author) | מפרסם ומנהל את הפוסטים של עצמו | כותב קבוע בבלוג |
| תורם (Contributor) | כותב ומנהל פוסטים משלו, אבל לא יכול לפרסם | כותב אורח, שמישהו אחר מאשר את התוכן שלו |
| מנוי (Subscriber) | מנהל רק את הפרופיל שלו | גולש רשום, לקוח |
באתר רב-אתרים (Multisite) יש גם מנהל-על (Super Admin), עם גישה לניהול הרשת כולה. בהתקנה רגילה של אתר אחד, המנהל הוא בפועל גם מנהל-העל. תוספים יכולים להוסיף תפקידים משלהם — ווקומרס, למשל, מוסיף תפקידים לניהול החנות ולקוחות.
למה מנהל הוא ההרשאה המסוכנת
מנהל יכול להתקין תוספים — כלומר להריץ כל קוד שירצה על השרת. חשבון מנהל שנפרץ הוא שליטה מלאה באתר. לכן:
- מספר המנהלים צריך להיות קטן ככל האפשר.
- מי שכותב תוכן לא צריך להיות מנהל — עורך מספיק לו.
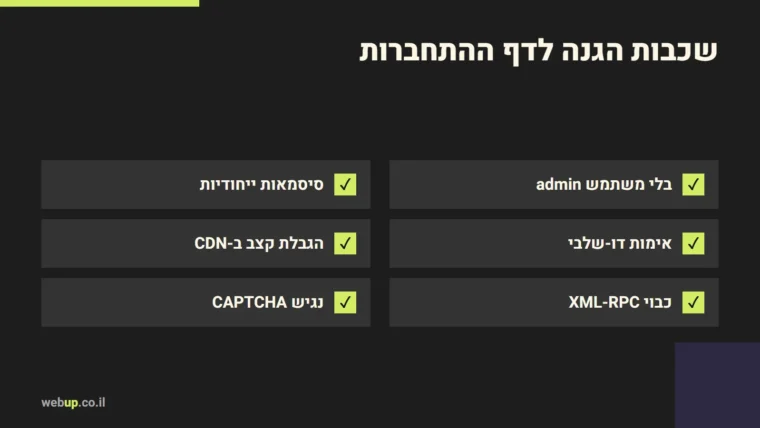
- לכל מנהל — סיסמה ייחודית ואימות דו-שלבי.
- לא משתפים חשבון אחד בין כמה אנשים. חשבון לכל אדם, כדי שאפשר יהיה לבטל גישה של אחד בלי להחליף את הסיסמה לכולם, ולדעת מי עשה מה.
ניקוי משתמשים: בדיקה שכדאי לעשות עכשיו
היכנסו לרשימת המשתמשים באתר, סננו לפי תפקיד "מנהל", ושאלו על כל שורה:
- האם אני מכיר את האדם הזה?
- האם הוא עדיין עובד איתי?
- האם הוא צריך הרשאת מנהל, או שעורך יספיק?
משתמש שלא מזהים — חשוד. תוקפים שנכנסו לאתר נוטים להוסיף לעצמם חשבון מנהל כדי לחזור. אם מופיע משתמש כזה, זה לא תיקון של הרשאות אלא אירוע אבטחה — ראו אתר נפרץ — מה עושים.
כשמוחקים משתמש, וורדפרס שואלת מה לעשות עם התוכן שלו — אפשר להעביר אותו למשתמש אחר במקום למחוק אותו. כדאי לשים לב לשאלה הזו.
ספקים, מפתחים וגישה זמנית
כשמפתח, מעצב או משווק צריך גישה לאתר:
- פותחים לו משתמש משלו, בתפקיד שמתאים למשימה.
- מסכמים מראש מתי הגישה מבוטלת — ומבטלים.
- שירותים חיצוניים שמתחברים לאתר (אפליקציה, מערכת דיוור, סנכרון) מקבלים סיסמת אפליקציה או מפתח משלהם, ולא את הסיסמה של אדם.
ואותו עיקרון חל מחוץ לוורדפרס: פאנל האחסון, ה-DNS, הדומיין, Search Console ו-Google Analytics. בכל אחד מהם צריכה להיות רשימת גישה מעודכנת, ובעל העסק צריך להיות הבעלים — לא הספק. על מה צריך להיות בידיים שלכם כתבתי במאמר בעלות על אתר.
הגדרות נוספות שקשורות להרשאות
- תפקיד ברירת המחדל למשתמשים חדשים — נקבע בהגדרות הכלליות. אם האתר מאפשר הרשמה, ודאו שהוא "מנוי" ולא תפקיד עם הרשאות כתיבה.
- "כל אחד יכול להירשם" — אם האתר לא צריך הרשמה של גולשים, השאירו את האפשרות כבויה.
- עריכת קבצים מתוך הממשק — וורדפרס מאפשרת למנהלים לערוך קבצי תבנית ותוספים ישירות מהממשק. באתר חי עדיף לבטל את זה, כדי שחשבון מנהל שנפרץ לא יוכל לשנות קוד בקלות כזו.
- תפקידים מותאמים — כשאף אחד מהתפקידים המובנים לא מתאים, אפשר להגדיר תפקיד עם יכולות ספציפיות. למשל, מישהו שמנהל רק פניות או רק מוצרים.
שאלות נפוצות
מה ההבדל בין עורך לכותב?
כותב מפרסם ומנהל רק את הפוסטים של עצמו. עורך מנהל את כל הפוסטים והעמודים באתר, כולל של אחרים. לרוב, מי שמנהל את התוכן באתר של עסק צריך תפקיד עורך.
מה עושים כשספק לא מוכן לוותר על גישת מנהל?
מבקשים שתהיה לו גישה במשתמש נפרד, בזמן שהוא באמת עובד, ושהחשבון הראשי — וגם הדומיין, האחסון והקוד — יישאר בבעלותכם.
מאמרים קשורים: הגנה על דף ההתחברות של וורדפרס: סיסמאות, 2FA, הגבלת קצב ו-XML-RPC.
כשאני בונה אתר, כל משתמש מקבל רק את התפקיד שהוא צריך, והדומיין והקוד שייכים לבעל העסק — ראו בניית אתרי וורדפרס ותחזוקת אתרים. רוצים שאבדוק את ההרשאות באתר שלכם? ספרו לי.
אהבתם את המאמר?