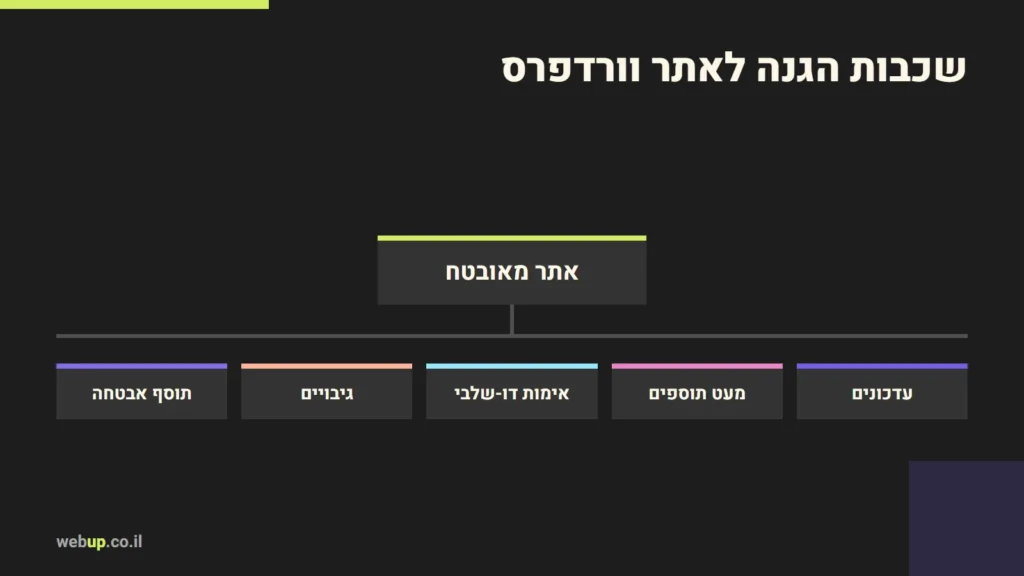
האם צריך תוסף אבטחה לוורדפרס? לרוב האתרים — תוסף אבטחה טוב הוא שכבת הגנה שימושית, אבל הוא לא מחליף את הבסיס: עדכונים, מעט תוספים, סיסמאות חזקות עם אימות דו-שלבי, וגיבויים. תוסף אבטחה עושה בדרך כלל שלושה דברים — חומת אש (WAF) שחוסמת בקשות זדוניות, סורק שמחפש קוד זדוני וקבצים ששונו, והגנה על מסך ההתחברות. חשוב להבין מה כל רכיב עושה, מה הוא לא עושה, ואיפה הוא מתנגש עם כלים אחרים שכבר יש לכם — למשל חומת אש של ספק האחסון או של Cloudflare.
שלושת התפקידים של תוסף אבטחה
| רכיב | מה הוא עושה | מה הוא לא עושה |
|---|---|---|
| חומת אש (WAF) | חוסמת בקשות שמתאימות לדפוסי תקיפה ידועים, לפני שהן מגיעות לקוד הפגיע | לא מתקנת את הפרצה עצמה — היא רק חוסמת ניסיונות לנצל אותה |
| סורק | משווה קבצים למקור ומחפש קוד זדוני ידוע | מגלה בעיה אחרי שהיא קרתה; לא מונע אותה |
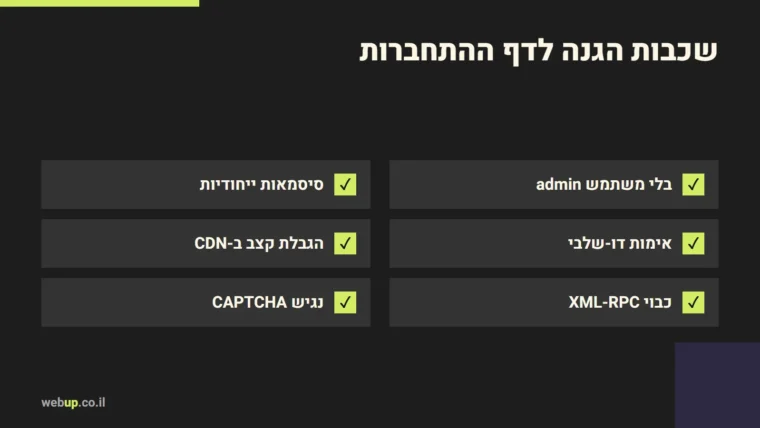
| הגנת התחברות | מגבילה ניסיונות התחברות, מוסיפה אימות דו-שלבי ו-CAPTCHA | לא מגינה מפני פרצה בתוסף, שעוקפת את ההתחברות בכלל |
דוגמה: מה נותן תוסף אבטחה נפוץ
Wordfence הוא מתוספי האבטחה הנפוצים בוורדפרס — לפי עמוד התוסף, הוא פעיל ביותר מ-5 מיליון אתרים. לפי אותו עמוד, הגרסה החינמית כוללת חומת אש שרצה בתוך סביבת וורדפרס עצמה, סורק שמשווה את קבצי הליבה, התבניות והתוספים לגרסאות הרשמיות, אימות דו-שלבי עם אפליקציית אימות, הגבלת ניסיונות התחברות וחסימת התחברות עם סיסמאות שנחשפו בדליפות.
פרט חשוב שמופיע שם: בגרסה החינמית, עדכוני כללי חומת האש וחתימות הקוד הזדוני מגיעים באיחור של 30 יום לעומת הגרסה בתשלום. כלומר, מול פרצה חדשה שמנוצלת כבר בימים הראשונים, הגרסה החינמית לא תמיד מעודכנת בזמן. זה לא אומר שהיא לא שווה — זה אומר שהיא לא תחליף לעדכון מהיר של התוסף הפגיע עצמו.
אני מזכיר את Wordfence כדוגמה מוכרת, לא כהמלצה גורפת. יש תוספים אחרים, והבחירה תלויה באתר ובשאר שכבות ההגנה.
חומת אש בתוסף מול חומת אש לפני האתר
יש שני מקומות להציב חומת אש:
- בתוך האתר (תוסף) — רואה את ההקשר של וורדפרס: איזה משתמש מחובר, לאיזה תוסף הבקשה מכוונת. החיסרון: הבקשה כבר הגיעה לשרת, וכל בקשה זדונית צורכת משאבים של האתר.
- לפני האתר (Cloudflare, חומת אש של ספק האחסון) — חוסמת תעבורה זדונית לפני שהיא מגיעה לשרת, ומפחיתה עומס. החיסרון: פחות הקשר על מה שקורה בתוך וורדפרס.
שתי השכבות יכולות לעבוד יחד, אבל צריך להגדיר אותן נכון: תוסף שלא יודע שהאתר יושב מאחורי Cloudflare עלול לראות את כל הבקשות כאילו הגיעו מכתובות של Cloudflare, ולחסום — או לא לחסום — את הכתובת הלא נכונה. האתר הזה, למשל, עובר דרך Cloudflare, וזה חלק מההחלטה אילו כלים מפעילים בתוכו. על CDN ותפקידו כתבתי במאמר מה זה CDN.
מה תוסף אבטחה לא יעשה במקומכם
לפי נתוני הפרצות שפירטתי במאמר על אבטחת וורדפרס, הרוב המכריע של הפרצות באקוסיסטם נמצא בתוספים, וחלק גדול מהן פורסם לפני שהיה להן תיקון. מכאן שהצעדים החשובים ביותר הם לא בתוסף האבטחה:
- פחות תוספים — תוסף שלא מותקן לא יכול להיפרץ.
- עדכונים מהירים לתוספים ולתבניות, במיוחד כשמתפרסמת פרצה קריטית.
- סיסמאות חזקות ואימות דו-שלבי לכל משתמש עם הרשאות ניהול — ראו סיסמה חזקה ואימות דו-שלבי.
- גיבויים שנבדקו, במקום נפרד מהשרת — ראו גיבוי אתר וורדפרס.
- הקשחה בסיסית — ביטול עריכת קבצים מתוך הניהול, הרשאות קבצים נכונות, הסתרת שמות משתמשי הניהול.
תוסף אבטחה מוסיף שכבה מעל כל אלה. בלעדיהם, הוא נותן תחושת ביטחון יותר מביטחון.
המחיר של תוסף אבטחה
- ביצועים — סריקות וחומת אש שרצה בכל בקשה צורכות משאבי שרת. באחסון חלש, זה מורגש. אפשר לתזמן סריקות לשעות שקטות.
- התנגשויות — שני תוספי אבטחה במקביל, או תוסף אבטחה לצד תוסף מטמון, עלולים להתנגש. כלל פשוט: תוסף אבטחה אחד.
- התראות שוואות — סורק שמתריע על כל דבר מלמד את בעל האתר להתעלם מההתראות. כדאי להגדיר מה באמת דורש תגובה.
אז מה אני ממליץ
- אתר תדמית קטן עם מעט תוספים, מאחורי Cloudflare או ספק אחסון עם חומת אש — הקשחה, אימות דו-שלבי, עדכונים וגיבויים חשובים יותר מתוסף. תוסף להגנת התחברות וסריקה תקופתית הוא תוספת טובה.
- חנות או אתר עם משתמשים רשומים — כאן שכבת חומת אש וניטור מצדיקות את עצמן, לצד כל השאר.
- כל אתר — מישהו שאחראי לעקוב אחרי עדכונים ופרצות. זה החלק שתוסף לא יכול לעשות.
שאלות נפוצות
מספיק תוסף אבטחה חינמי?
כשכבה נוספת — לרוב כן. רק כדאי לזכור שבחלק מהתוספים העדכונים מול איומים חדשים מגיעים באיחור בגרסה החינמית, ולכן עדכון מהיר של התוספים הפגיעים עצמם חשוב יותר.
תוסף אבטחה מאט את האתר?
הוא יכול, בעיקר בסריקות ובאחסון חלש. מתזמנים סריקות לשעות שקטות, ובודקים את ההשפעה בבדיקת מהירות לפני ואחרי.
האתר נפרץ — תוסף אבטחה ינקה אותו?
סורק יכול לזהות קבצים נגועים, אבל ניקוי אמיתי כולל גם זיהוי נקודת הכניסה, החלפת סיסמאות ובדיקת משתמשים — אחרת הפריצה חוזרת. לפעמים שחזור מגיבוי נקי הוא הדרך הבטוחה ביותר.
רוצים לדעת באיזה מצב האבטחה של האתר שלכם? זה חלק מתחזוקת אתרים, ואפשר לשלוח לי את כתובת האתר.
אהבתם את המאמר?