NET::ERR_CERT_AUTHORITY_INVALID היא אחת מהודעות "החיבור שלך אינו פרטי" של כרום, והיא אומרת שהדפדפן לא סומך על מי שהנפיק את תעודת ה-SSL של האתר. זו לא אזהרה קוסמטית: הדפדפן עוצר את הגולש בעמוד אדום, ורוב האנשים פשוט סוגרים את הלשונית. לצד השגיאה הזו יש עוד כמה שגיאות תעודה נפוצות — תעודה שפג תוקפה, תעודה שלא מתאימה לשם האתר, שרשרת חסרה — ולכל אחת סיבה ותיקון אחרים. במאמר הזה אני עובר עליהן אחת-אחת, מנקודת המבט של בעל האתר.
איך דפדפן מחליט לסמוך על תעודה
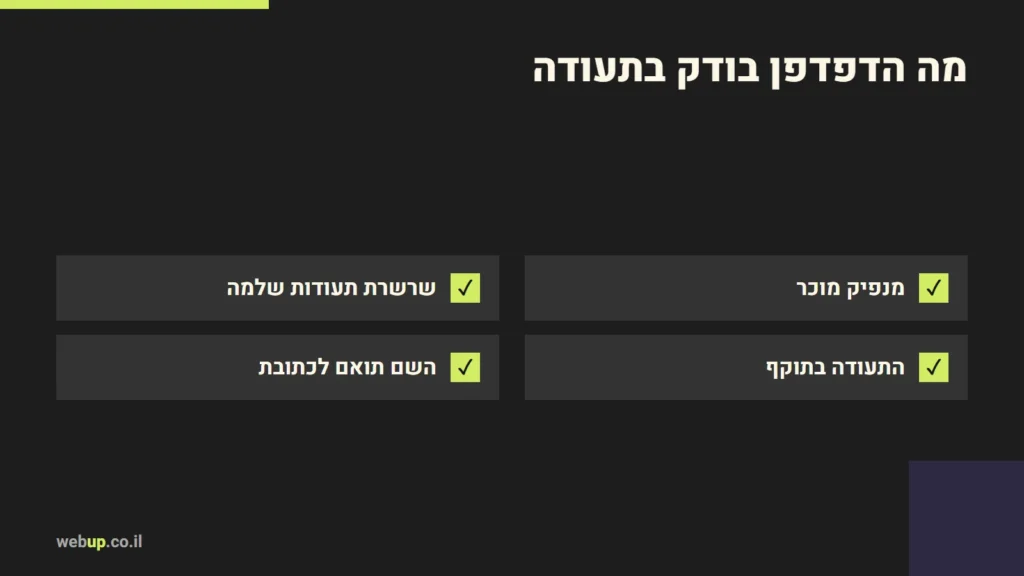
כשהגולש נכנס לאתר ב-HTTPS, השרת מציג תעודה. הדפדפן בודק שלושה דברים: שהתעודה הונפקה על ידי רשות אישורים (CA) שהוא סומך עליה, דרך שרשרת תעודות שלמה; שהיא בתוקף היום; ושהיא שייכת לשם הדומיין שבשורת הכתובת. כישלון בכל אחד מהם מייצר שגיאה אחרת. על מה שהתעודה עושה ואיך מתקינים אחת בחינם, הסברתי במאמר תעודת SSL.
| קוד השגיאה | מה נכשל | הסיבה הנפוצה |
|---|---|---|
| ERR_CERT_AUTHORITY_INVALID | המנפיק לא מוכר | תעודה עצמית, תעודת Origin של Cloudflare בחשיפה ישירה, שרשרת חסרה |
| ERR_CERT_DATE_INVALID | התוקף | חידוש אוטומטי שנכשל, או שעון שגוי במחשב הגולש |
| ERR_CERT_COMMON_NAME_INVALID | השם | התעודה לא כוללת את www או את תת-הדומיין |
| ERR_SSL_PROTOCOL_ERROR | החיבור עצמו | תצורת HTTPS שבורה בשרת |
ERR_CERT_AUTHORITY_INVALID: שלוש סיבות עיקריות
1. תעודה עצמית (self-signed)
תעודה שהשרת "חתם על עצמו" מצפינה את החיבור, אבל אף דפדפן לא סומך עליה. היא מתאימה לסביבת פיתוח, לא לאתר ציבורי. פאנלי ניהול רבים מתקינים תעודה כזו כברירת מחדל עד שמנפיקים תעודה אמיתית — ולפעמים שוכחים להחליף.
2. תעודת Origin של Cloudflare שנחשפה ישירות
זה מקרה שאני פוגש הרבה. Cloudflare מנפיקה תעודות "Origin CA" שמיועדות לחיבור שבין Cloudflare לשרת שלכם בלבד. לפי התיעוד של Cloudflare, התעודות האלה מצפינות רק את התנועה בין Cloudflare לשרת, ולא את התנועה מהדפדפן לשרת — וגולשים עלולים לראות שגיאת תעודה לא מהימנה אם משהים את Cloudflare או מבטלים את מצב ה-proxy בתת-דומיין שמשתמש בתעודה כזו. במילים אחרות: ברגע שרשומה עוברת ל"ענן אפור", הגולשים פוגשים את תעודת ה-Origin ישירות, והדפדפן לא מכיר את מי שהנפיק אותה. הפתרון: להחזיר את הרשומה למצב מתווך, או להתקין בשרת תעודה ציבורית.
3. שרשרת תעודות חסרה
תעודה ציבורית נחתמת בדרך כלל על ידי תעודת ביניים, שנחתמת על ידי תעודת השורש. אם השרת מוגדר להציג רק את תעודת האתר בלי תעודת הביניים, חלק מהדפדפנים והמכשירים יצליחו להשלים את השרשרת בעצמם וחלק לא — ולכן השגיאה מופיעה רק אצל חלק מהגולשים. התיקון: להגדיר בשרת את קובץ השרשרת המלא (fullchain) ולא רק את התעודה.
ERR_CERT_DATE_INVALID: התעודה פגה
תעודות ציבוריות היום קצרות מועד ומתחדשות אוטומטית. ההתחדשות הזו הולכת ונעשית תכופה יותר: לפי ההודעה של Let's Encrypt, תוקף התעודות שלה יירד מ-90 יום ל-45 יום עד 2028, בהתאם לכללי הענף שחלים על כל רשויות האישורים. המשמעות לבעל אתר: חידוש ידני הוא לא אופציה, וחידוש אוטומטי שנשבר בשקט — בגלל שינוי DNS, חסימה של בקשת האימות או שרת שהוחלף — יפיל את האתר תוך שבועות. לכן כדאי שמערכת ניטור זמינות תבדוק גם את תאריך התפוגה של התעודה ותתריע מראש.
הערה לגולשים: אם השגיאה מופיעה אצלכם בהרבה אתרים במקביל, בדקו את התאריך והשעה במחשב. שעון שגוי גורם לדפדפן לחשוב שתעודות תקינות עוד לא התחילו או כבר פגו.
ERR_CERT_COMMON_NAME_INVALID: תעודה לשם אחר
התעודה תקינה, אבל לא לשם הזה. המקרה הקלאסי: התעודה הונפקה ל-example.co.il בלבד, והגולש נכנס ל-www.example.co.il — או להפך. מקרה נוסף: תת-דומיין חדש (חנות, בלוג, מערכת) שנוסף בלי להרחיב את התעודה. הפתרון הוא להנפיק תעודה שכוללת את כל השמות שהאתר באמת משרת, ולהפנות את הגרסה הלא קנונית לגרסה הקנונית. על ההחלטה בין תת-דומיין לתיקייה כתבתי במאמר סאב דומיין או תיקייה.
איך בודקים את התעודה בעצמכם
אפשר ללחוץ על סמל ההגדרות שליד הכתובת בדפדפן ולצפות בפרטי התעודה: מי הנפיק, לאילו שמות, ועד מתי. משורת פקודה, אותו מידע:
openssl s_client -connect example.co.il:443 -servername example.co.il </dev/null 2>/dev/null | openssl x509 -noout -issuer -subject -dates -ext subjectAltName
שימו לב בתוצאה ל-issuer (אם כתוב Cloudflare Origin או שם השרת עצמו — זו לא תעודה ציבורית), לתאריכי התוקף, ולרשימת השמות.
שאלות נפוצות
אפשר פשוט ללחוץ "המשך לאתר"?
גולש יכול, אבל הוא לא אמור. השגיאה אומרת שאין דרך לוודא שאתם מדברים עם האתר האמיתי. מבחינת בעל אתר, כל דקה שבה השגיאה מוצגת היא דקה שבה האתר למעשה לא עובד.
תעודה בתשלום עדיפה על תעודה חינמית?
מבחינת הצפנה ואמון הדפדפן — לא. ההבדל העיקרי הוא בשירות ובסוגי אימות מיוחדים. לאתר של עסק, תעודה חינמית עם חידוש אוטומטי תקין מספיקה.
מה זה "תוכן מעורב", ולמה המנעול נעלם אחרי שהתעודה תקינה?
זו בעיה אחרת: העמוד נטען ב-HTTPS אבל טוען משאבים ב-HTTP. ראו את המאמר Mixed content.
מאמרים קשורים: ERR_TOO_MANY_REDIRECTS: איך מוצאים ושוברים לולאת הפניות ומה זה HTTP? איך הדפדפן והשרת מדברים.
תעודות, חידוש אוטומטי והגדרת ההצפנה מול Cloudflare הם חלק מהתשתית שאני מגדיר ומתעד בכל אתר. אם גולשים מקבלים אצלכם אזהרת "החיבור אינו פרטי", כתבו לי — או ראו מה כוללת תחזוקת אתרים.
אהבתם את המאמר?