WAF (Web Application Firewall, חומת אש לאפליקציות ווב) היא שכבת סינון שיושבת בין הגולשים לאתר, בודקת כל בקשה שמגיעה, וחוסמת בקשות שנראות כמו ניסיון תקיפה — הזרקת SQL, הזרקת סקריפטים (XSS), ניצול חולשה ידועה בתוסף, או ניסיונות התחברות אוטומטיים. בניגוד לחומת אש רגילה, שמסננת לפי כתובות ופורטים, WAF מבין את תוכן הבקשה עצמה. היא לא מחליפה עדכונים וקוד תקין — היא מוסיפה שכבה שקונה זמן ועוצרת חלק מהתקיפות לפני שהן מגיעות לשרת.
מה WAF בודקת
כל בקשה לאתר — טעינת עמוד, שליחת טופס, קריאה ל-API — כוללת כתובת, פרמטרים, כותרות ולפעמים גוף. ה-WAF מריצה עליה סט של חוקים ומחליטה: להעביר, לחסום, או להציג אתגר (כמו בדיקה שהגולש אנושי). החוקים מבוססים בדרך כלל על:
- דפוסי תקיפה מוכרים — מחרוזות שמאפיינות הזרקת SQL, הזרקת סקריפטים, מעבר בין תיקיות (
../) וכדומה. - חולשות ספציפיות — חוקים שמתווספים כשמתפרסמת חולשה בתוסף או במערכת נפוצה, כך שניסיונות לנצל אותה נחסמים עוד לפני שהאתר עודכן.
- התנהגות — קצב בקשות חריג, בוטים מוכרים, מדינות או כתובות שבעל האתר בחר לחסום.
רשימת הסיכונים הנפוצה בתחום היא OWASP Top 10 — מסמך ייחוס לסיכוני האבטחה הקריטיים ביותר באפליקציות ווב, שהגרסה העדכנית שלו היא 2025. הרבה סטים של חוקי WAF בנויים סביב הקטגוריות שלה.
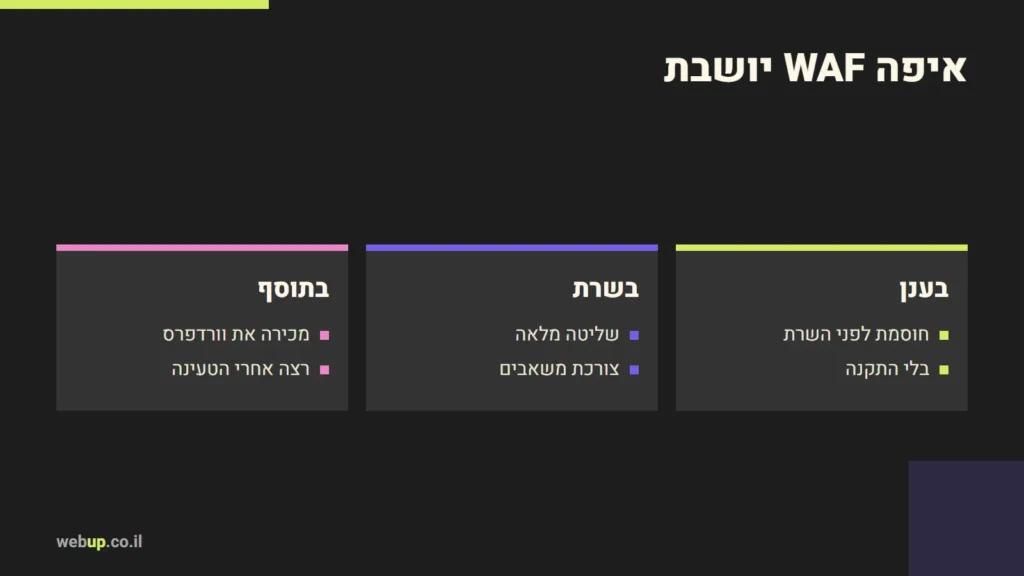
איפה WAF יושבת: שלוש אפשרויות
| סוג | איך זה עובד | יתרון | חיסרון |
|---|---|---|---|
| בענן (לפני האתר) | התנועה עוברת דרך ספק כמו Cloudflare, שמסנן אותה | חוסם לפני שהבקשה מגיעה לשרת; בלי התקנה בשרת | תלות בספק; צריך לוודא שאי אפשר לעקוף אותו ישירות לשרת |
| בשרת | מודול בשרת הווב (כמו ModSecurity) | שליטה מלאה בחוקים | צורך משאבי שרת; דורש תחזוקה |
| בתוך האפליקציה | תוסף אבטחה בוורדפרס שבודק בקשות | מכיר את וורדפרס ואת המשתמשים | רץ רק אחרי שוורדפרס כבר נטען — הבקשה כבר הגיעה |
על ההבדל בין חומת אש בתוסף לבין סינון ברמת הרשת הרחבתי במאמר תוסף אבטחה לוורדפרס.
WAF של Cloudflare: מה מקבלים בכל מסלול
האתר הזה יושב מאחורי Cloudflare, וזו גם האפשרות הנפוצה לאתרים של עסקים קטנים. לפי התיעוד של Cloudflare (נכון לאוקטובר 2026):
| סט חוקים מנוהל | חינמי | Pro ומעלה |
|---|---|---|
| Cloudflare Free Managed Ruleset | כן | כן |
| Cloudflare Managed Ruleset | לא | כן |
| Cloudflare OWASP Core Ruleset | לא | כן |
מעבר לחוקים המנוהלים, אפשר בכל מסלול להגדיר חוקים מותאמים — למשל להגביל גישה לעמוד ההתחברות, או לחסום בקשות לקבצים שאף גולש לגיטימי לא אמור לבקש. על מה עוד Cloudflare נותן לאתר כתבתי במאמר Cloudflare — מה זה.
מה WAF לא עושה
- היא לא מתקנת קוד פגיע. חוק שחוסם ניצול של חולשה הוא פלסטר; העדכון הוא התיקון.
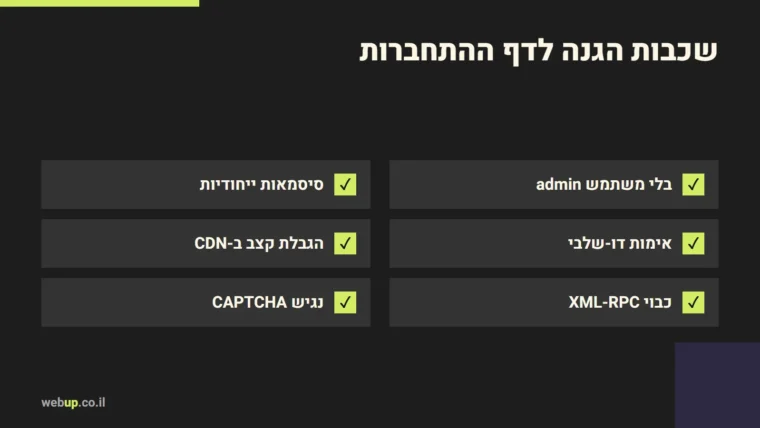
- היא לא עוצרת כניסה עם סיסמה גנובה. בקשת התחברות עם סיסמה נכונה נראית לגיטימית. לזה צריך אימות דו-שלבי.
- היא לא מגנה אם עוקפים אותה. אם השרת עונה ישירות לכל מי שפונה לכתובת ה-IP שלו, תוקף יכול לדלג על ה-WAF. לכן מגבילים את השרת לקבל תנועה רק מהספק.
- היא לא מחליפה גיבויים. שום שכבת סינון לא מבטיחה שלא תהיה פריצה.
תקלות נפוצות: חסימת גולשים אמיתיים
WAF שמוגדרת אגרסיבית מדי חוסמת גם בקשות תקינות — שליחת טופס עם תוכן שנראה "חשוד", עורך התוכן בממשק הניהול, או שירות חיצוני שמתחבר ל-API של האתר. זו הסיבה שאחרי הפעלה או הקשחה בודקים את יומן האירועים: מה נחסם, ואם יש חסימות שגויות. בוורדפרס במיוחד, כדאי לבדוק שהעורך, ההעלאות והחיבורים החיצוניים עובדים אחרי כל שינוי בחוקים.
האם אתר קטן צריך WAF?
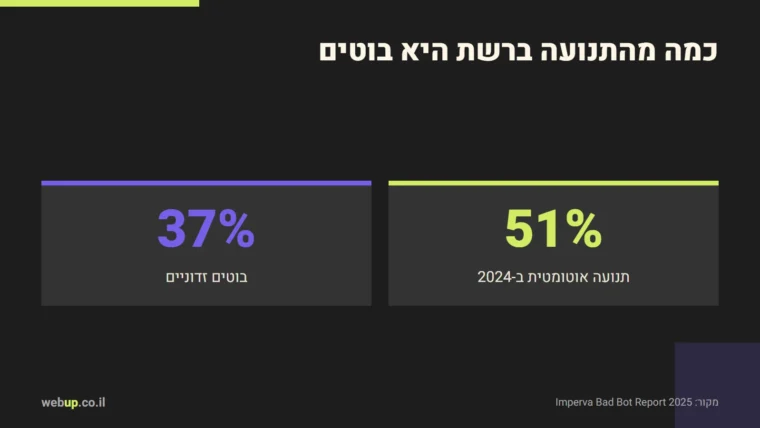
ברוב המקרים, כן — כי זה זול או חינמי, ורוב התקיפות על אתרים קטנים הן אוטומטיות: בוטים שסורקים את האינטרנט בחיפוש אחר תוסף עם חולשה ידועה. WAF בענן עוצרת חלק גדול מהרעש הזה. אבל היא שכבה אחת מתוך כמה, לצד עדכונים, מעט תוספים, הרשאות נכונות וגיבויים — כפי שפירטתי במדריך אבטחת וורדפרס.
שאלות נפוצות
מה ההבדל בין WAF להגנת DDoS?
WAF בודקת את תוכן הבקשות ומחפשת ניסיונות ניצול. הגנת DDoS מתמודדת עם כמות — הצפה של בקשות שנועדה להפיל את האתר. אצל ספקים כמו Cloudflare שתיהן מגיעות יחד, אבל הן פותרות בעיות שונות. ראו הגנת DDoS לאתר.
האם WAF מאטה את האתר?
WAF בענן מוסיפה בדיקה לכל בקשה, אבל אצל ספקי CDN היא רצה באותה תחנה שמגישה את האתר, וההשפעה בדרך כלל זניחה. WAF בתוך האפליקציה, לעומת זאת, צורכת משאבים מהשרת עצמו.
הגדרת Cloudflare, חוקי WAF והגבלת השרת לתנועה מהספק הם חלק מהתשתית שאני מקים — ראו תחזוקת אתרים, או ספרו לי על האתר שלכם.
אהבתם את המאמר?